只要一串由 64 個「A」組成的 Base64 字串,就足以破壞 Java 的記憶體,而 Java4Shell 漏洞已被用來對多款企業應用程式發動 RCE 攻擊。
- Java4Shell(CVE-2026-114938)是 OpenJDK 硬體加速 Base64 解碼器中的記憶體損毀漏洞,可能導致資料外洩或遠端執行程式碼
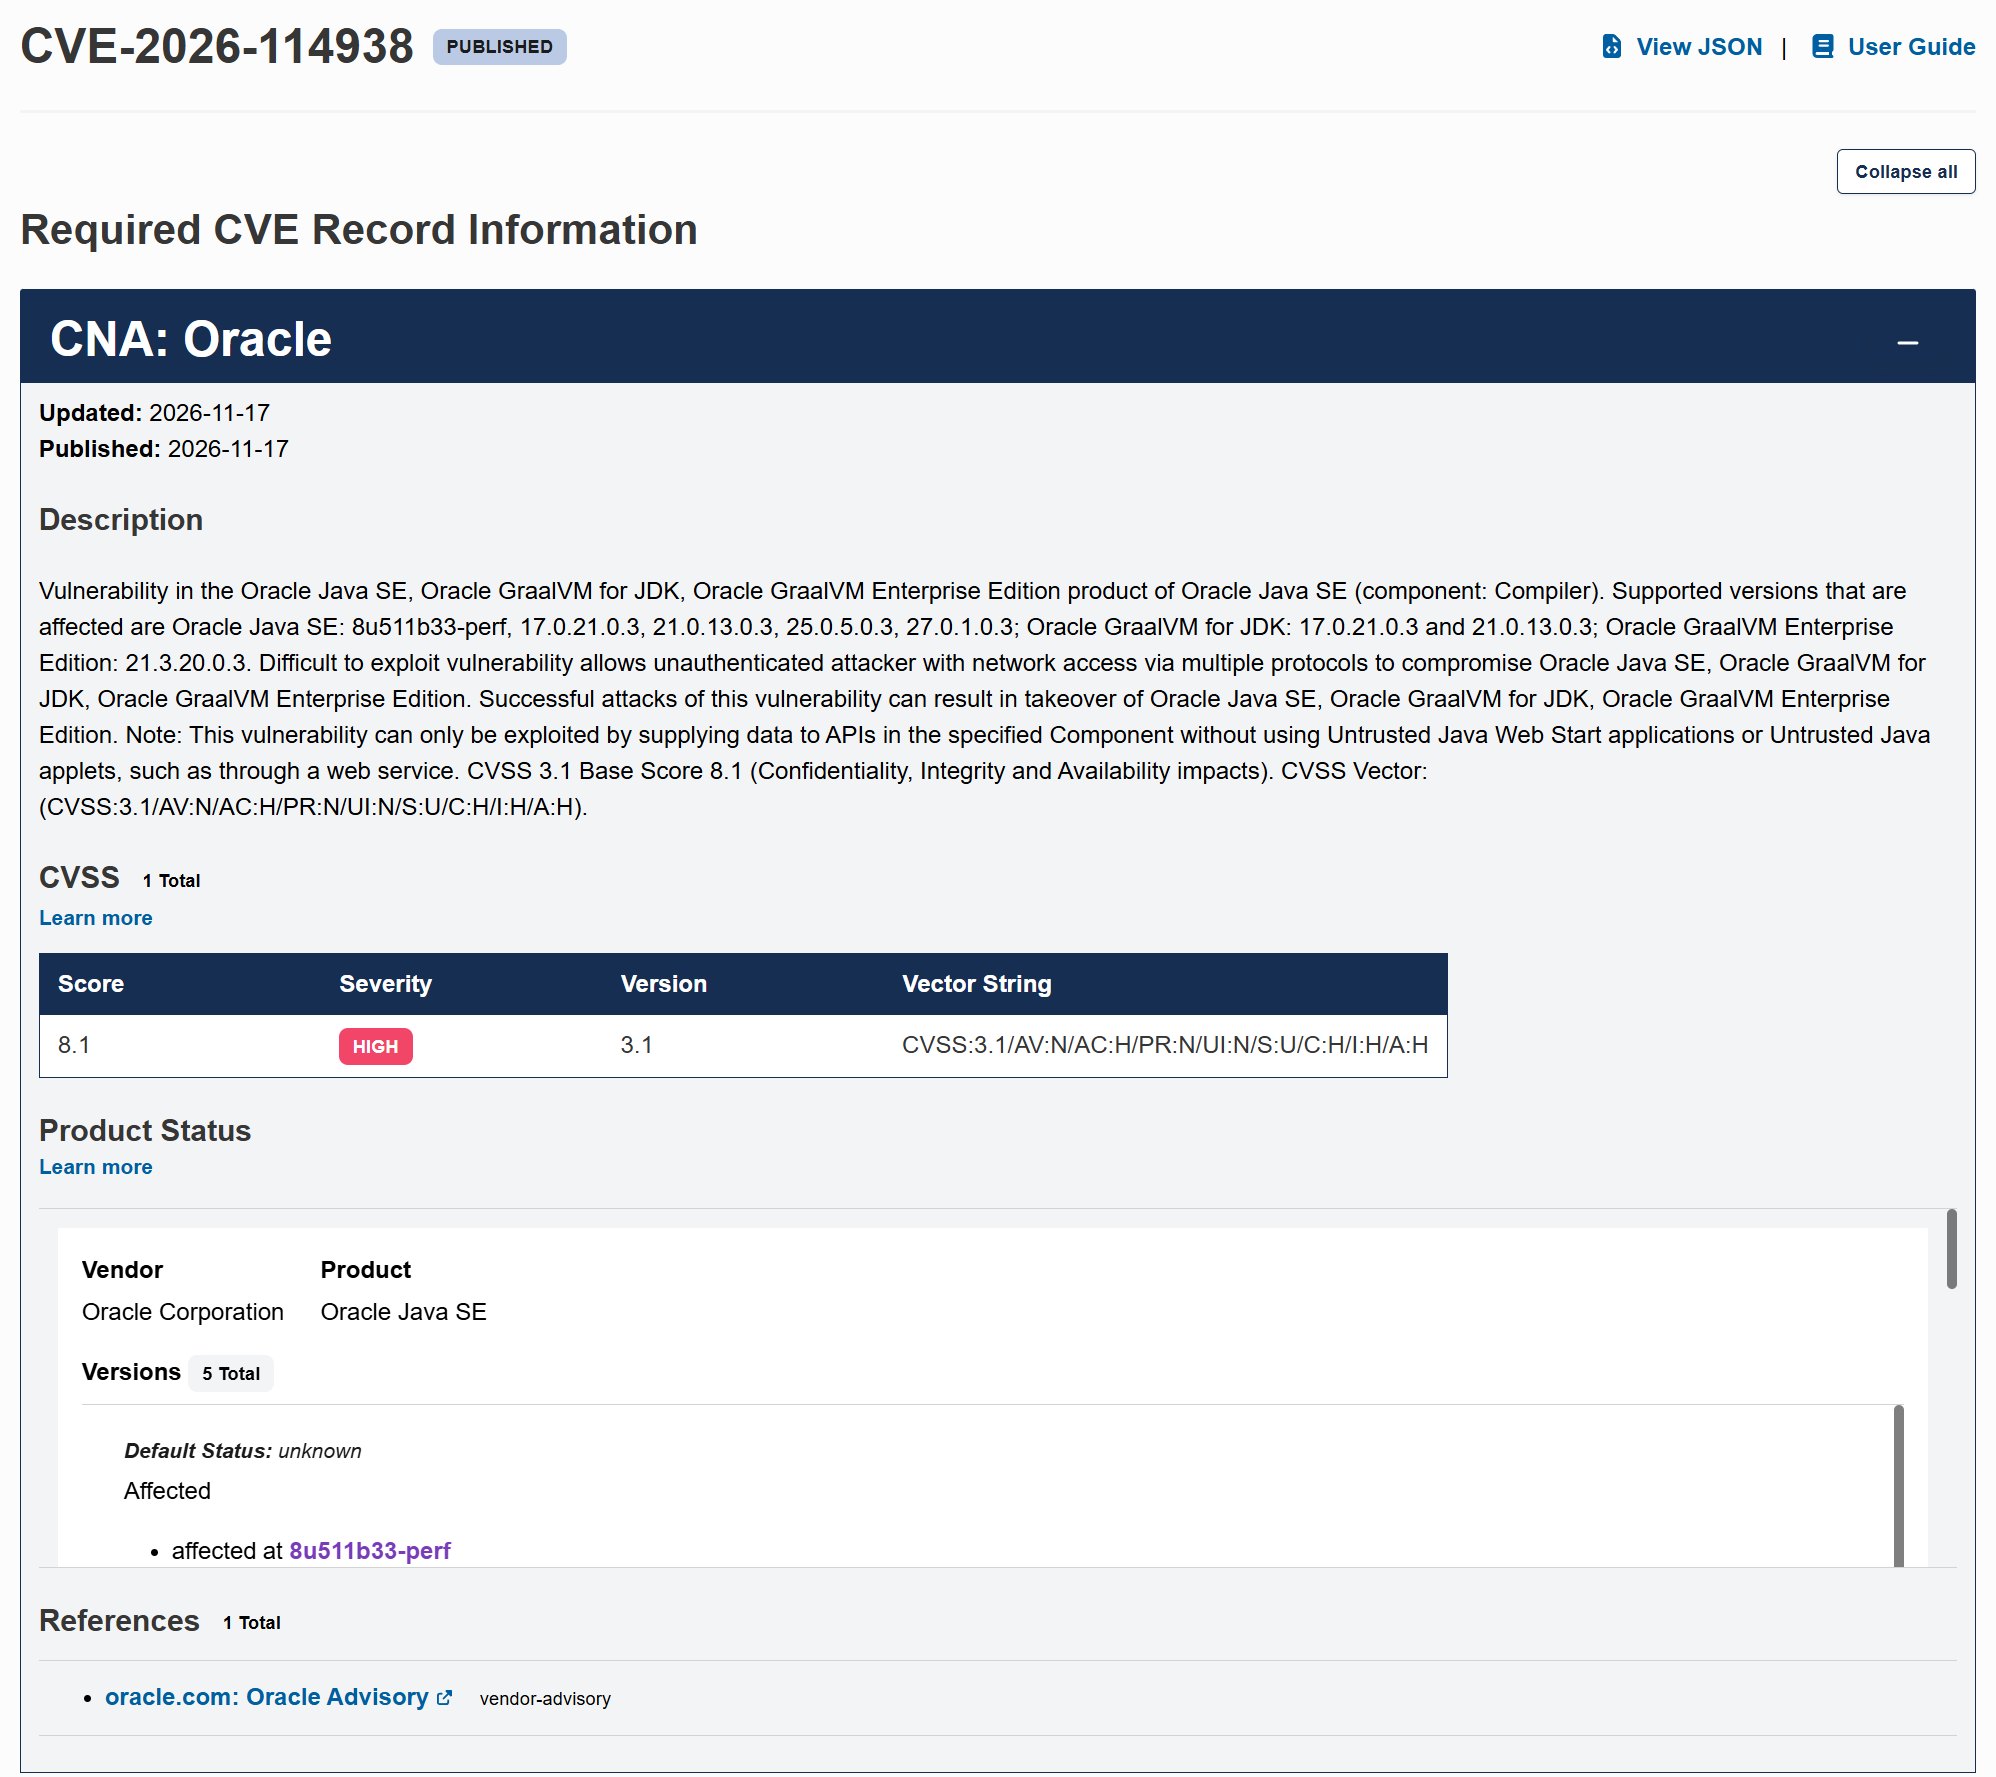
- Calif 依 CVSS 4.0 評為 9.2 分,Oracle 則依 CVSS 3.1 評為 8.1 分
- 僅影響支援 AVX-512 VBMI 的 x86-64 機器、OpenJDK 17.0.6 以上版本,以及以此原始碼建置的各發行版
- Oracle 已於 11 月 17 日修補,目前尚未公開完整的攻擊程式碼
文章目錄
漏洞出在哪裡,嚴重到什麼程度
Java 是許多企業應用程式、網路服務與金融系統背後的執行平台,因此核心元件一旦出現漏洞,就可能波及大批彼此毫無關聯的軟體。Java4Shell(編號 CVE-2026-114938)正屬於這一類:這是 OpenJDK 中以硬體加速的 Base64 解碼功能所存在的記憶體損毀漏洞,攻擊者可藉此讀取記憶體中的敏感資料,或遠端執行程式碼(RCE)。
資安研究團隊 Calif 於週二公布這項漏洞,並依 CVSS 4.0 評為 9.2 分。Oracle 的評分較低,依 CVSS 3.1 為 8.1 分(High)。兩者並不矛盾,差異主要來自採用了不同版本的評分標準。
Base64 解碼器處理的多是再常見不過的資料,例如身分驗證、檔案上傳與網路傳輸。根據 Calif 的說法,一段特製的 Base64 資料就能讓解碼器覆寫 Java 的部分記憶體,進而竊取資訊或執行惡意程式碼。
哪些環境會受影響
值得注意的是,觸發門檻極低:只要 64 個「A」後面接一個等號(=),就足以造成記憶體損毀,較舊的 OpenJDK 17 版本則需要多達 128 個「A」。不過,這個漏洞只會在執行硬體加速解碼函式時出現,而該函式僅用於部分支援 AVX-512 VBMI 指令集的 x86-64 處理器。
受影響範圍包括 OpenJDK 17.0.6 以上版本,以及以該原始碼建置的 Java 發行版,例如 Oracle Java SE、Amazon Corretto、Eclipse Temurin、Microsoft Build of OpenJDK、Azul Zulu 與 Red Hat OpenJDK。如果你的伺服器 CPU 不支援 AVX-512,就不會用到有問題的函式,被利用的可能性也就不同於上述情況。
已被實測攻破的應用程式
Calif 表示,他們已在預設設定下,成功攻破多款常見的 Java 應用程式。無須驗證即可 RCE 的包括 Keycloak、Atlassian Jira、Atlassian Confluence、JFrog Artifactory、Jenkins 與 PingFederate;需要驗證的則有 Apache Kafka Broker、Apache Solr、Elasticsearch、Gerrit 與 Spinnaker。以 Apache Struts 和 Spring Boot 建置的範例應用程式同樣能被攻破。
不過,Java4Shell 並沒有一體適用的通用攻擊手法,因為攻擊者必須自行想辦法,把惡意的 Base64 資料送進各個應用程式中有漏洞的解碼器。Calif 已公布造成記憶體損毀的示範程式碼,但保留了針對上述企業應用程式的完整攻擊程式碼。
由 AI 發現,以及因應方式
根據 Calif 的說法,研究人員 Quang Luong 是在檢視 OpenJDK 內部程式碼時,利用 OpenAI 的 AI 程式設計助理 Codex 找出這個漏洞。他花了約一小時發現漏洞,再花兩小時撰寫初步的攻擊程式碼,AI 的總使用成本不到 200 美元(USD),而 AI agent 還協助建立了針對各應用程式的攻擊鏈。
Oracle 已於 11 月 17 日,在 11 月的 Critical Security Patch Update 中釋出修補程式。這次更新共修補 655 個漏洞,Oracle 也建議客戶立即安裝。對於暫時無法更新的系統,Calif 建議在執行 OpenJDK 時以 -XX:-UseBASE64Intrinsics 選項關閉硬體加速的 Base64 解碼,或在 x86-64 系統上使用 -XX:UseAVX=2 來停用 AVX-512 指令。這兩者都只是暫時的緩解措施,開發人員仍應將 Java runtime 升級至最新版本。
Migovi 關注的不只是嚴重程度,還有速度:Java 核心元件中的記憶體損毀漏洞,竟能在約一小時內、以不到 200 美元的成本被找出,顯示 AI 程式碼審查已經又便宜又快,攻擊者也可能照做。由於受影響範圍僅限支援 AVX-512 VBMI 的機器,且攻擊者仍須自行找出把資料送進各應用程式的途徑,各系統的風險並不一致;但 Jenkins、Jira 或 Keycloak 這類工具通常就位於企業內部網路中,不宜掉以輕心。如果你正在越南管理 Java 伺服器,建議檢查目前執行的 OpenJDK 版本,並安裝 Oracle 或所用發行版提供的修補程式;若來不及更新,可先暫時套用關閉 Base64 intrinsics 的選項。
審核人: Hero Association