一項以 300 個誘餌映像檔進行的實驗顯示,AWS 金鑰最快在 7.86 秒後就遭到使用,因此只要有 1 組 API 金鑰不慎流到 Docker Hub 上,幾乎沒有補救的時間。
- 石溪大學(Stony Brook University)團隊在 4 個月內,將 300 個誘餌映像檔上傳至 8 個公開容器倉庫
- AWS 金鑰最快在 7.86 秒後被使用,中位數為 51.19 秒,100 組金鑰全都在 15 分鐘內遭到使用
- OpenAI 與 Anthropic 的金鑰被盜用,測試帳號的餘額被耗盡
- 掃描工具多半直接讀取映像檔的各個層,很少實際執行容器
- 研究團隊自 5 月起就通報 Docker,但尚未收到具體回應
文章目錄
測試金鑰外洩後被利用的速度
石溪大學的兩位研究人員 Billy Tsouvalas 與 Nick Nikiforakis,想知道不慎留在公開映像檔裡的登入憑證,究竟多快會被發現。他們共上傳 300 個誘餌映像檔到 8 個公開容器倉庫(包括 Docker Hub),在長達 4 個月的時間裡,預先植入 AWS、OpenAI 與 Anthropic 的 API 金鑰,以及虛設的 SSH 與資料庫資訊。同時搭配偵測工具,只要映像檔被建置、執行或被開啟 shell,團隊就會收到通知,因此能逐步追蹤陌生人如何取得這些金鑰。
研究結果昨天在 ACM 電腦與通訊安全會議(CCS)上發表。這些誘餌映像檔被拉取超過 75,000 次,光是 AWS 金鑰就收到來自 5,000 個不同 IP 位址、超過 140,000 次的 API 呼叫。AWS 上的活動相當多樣:有的只是檢查金鑰是否還能使用,有的會列出現有資源,偶爾攻擊者還會走到最後一步,直接動用這些資源。
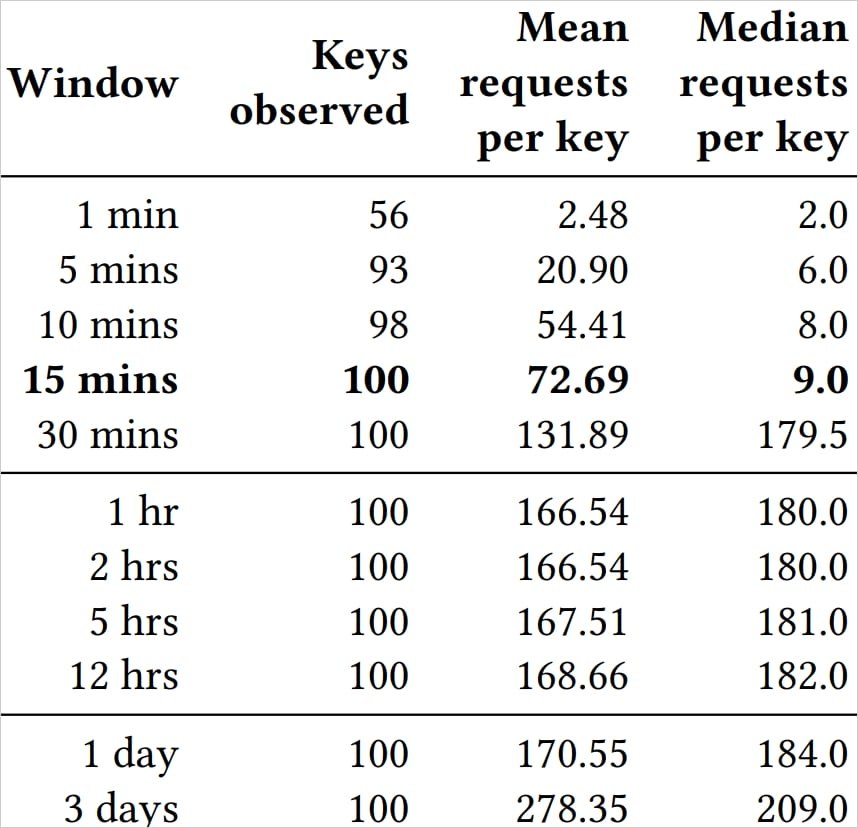
速度才是最令人憂心的地方。最快的 AWS 金鑰在映像檔上傳到 Docker Hub 後 7.86 秒就被使用,第一次呼叫的中位數時間為 51.19 秒,而 100 組 AWS 金鑰全都在 15 分鐘內遭到使用。OpenAI 與 Anthropic 的金鑰也很快被占用,測試帳號的餘額因此被花光。AWS 上的活動幾乎全部來自 Docker Hub;至於實驗中的另一個倉庫 Harbor,同樣記錄到部分 AWS 金鑰遭濫用的案例。
掃描工具如何運作
研究團隊將這些自動化掃描程式稱為「ContainerBots」,但這只是方便起見的統稱,因為這些掃描行為並沒有跡象顯示是由同一個團體操作。監控系統幾乎沒有記錄到有人真正執行誘餌映像檔,因此作者推斷,多數工具是直接讀取映像檔的各層來取得資訊。依照他們的說法,這些掃描程式幾乎都採用靜態分析,例如解開各層,或呼叫 registry 的 API 取得檔案系統內容,完全不需要啟動容器。
這代表只要映像檔公開存在,即使沒有人執行它,金鑰也可能被取走。以這種方式洩漏機密的情況,在現實中早已發生,而撤銷外洩的金鑰又得耗費大量心力,還需要多方協調。因此在時間以秒為單位的情況下,等發現問題後才刪除映像檔,往往為時已晚。
建議與 Docker 的回應
研究團隊建議 Docker Hub 在映像檔公開上架前先掃描機密資訊,並在發現疑似內嵌金鑰時警告上傳者。他們也建議限制或節流公開串流的存取頻率,該串流會列出新上傳或剛更新的映像檔,藉此阻擋大規模掃描工具。
據 Tsouvalas 表示,團隊自 5 月起就已將研究結果與完整論文通報 Docker,但除了對方確認收到之外,沒有再得到任何回應。8 月時團隊進行了一次小規模測試,想確認平台是否已有任何防護措施,結果同樣顯示尚無改變。
對 Migovi 而言,7.86 秒這個數字顯示,對於已經推上公開 registry 的金鑰,「發現後再刪除」幾乎沒有意義,因為等你察覺時,金鑰早已落入他人手中。真正安全的做法在上傳之前:用自動化工具掃描映像檔中的機密資訊,把金鑰放進環境變數或機密管理服務,而不是寫死在檔案裡。如果你懷疑自己不慎把 AWS、OpenAI 或 Anthropic 的金鑰公開在某處,請立刻撤銷並重新核發,不要只把映像檔下架,同時也建議設定花費上限以降低損失。Docker 在好幾個月後仍沒有任何動作,也是越南的開發團隊該自行做好防護、而不是指望平台的理由。
審核人: Hero Association