Artex 原本是用來偵測資安漏洞的開源工具,但有些入侵事件從鎖定目標到取得高權限存取,只花了不到 3 小時。
- Artex 是專門用於資安測試的開源 AI 工具,FBI 表示駭客最晚從 8 月起就用它入侵銀行、政府機關、科技公司與醫療機構
- 有些案例從鎖定目標到取得高權限存取,只花不到 3 小時
- 其中一波行動導致韓國約 67,000 人的資料外洩,另一波行動則透過遭竊的 ConnectWise 備份憑證,觸及超過 2,250 個 Microsoft 365 系統
- FBI 目前尚未發現 Artex 與 Microsoft 365 事件、FAA 停飛事件或近期的銀行事故有關
- GitHub 上的原始程式碼庫已被下架,但複製版本仍在流傳,入侵管道主要還是預設密碼與老舊軟體
文章目錄
Artex 是什麼?FBI 警告了什麼
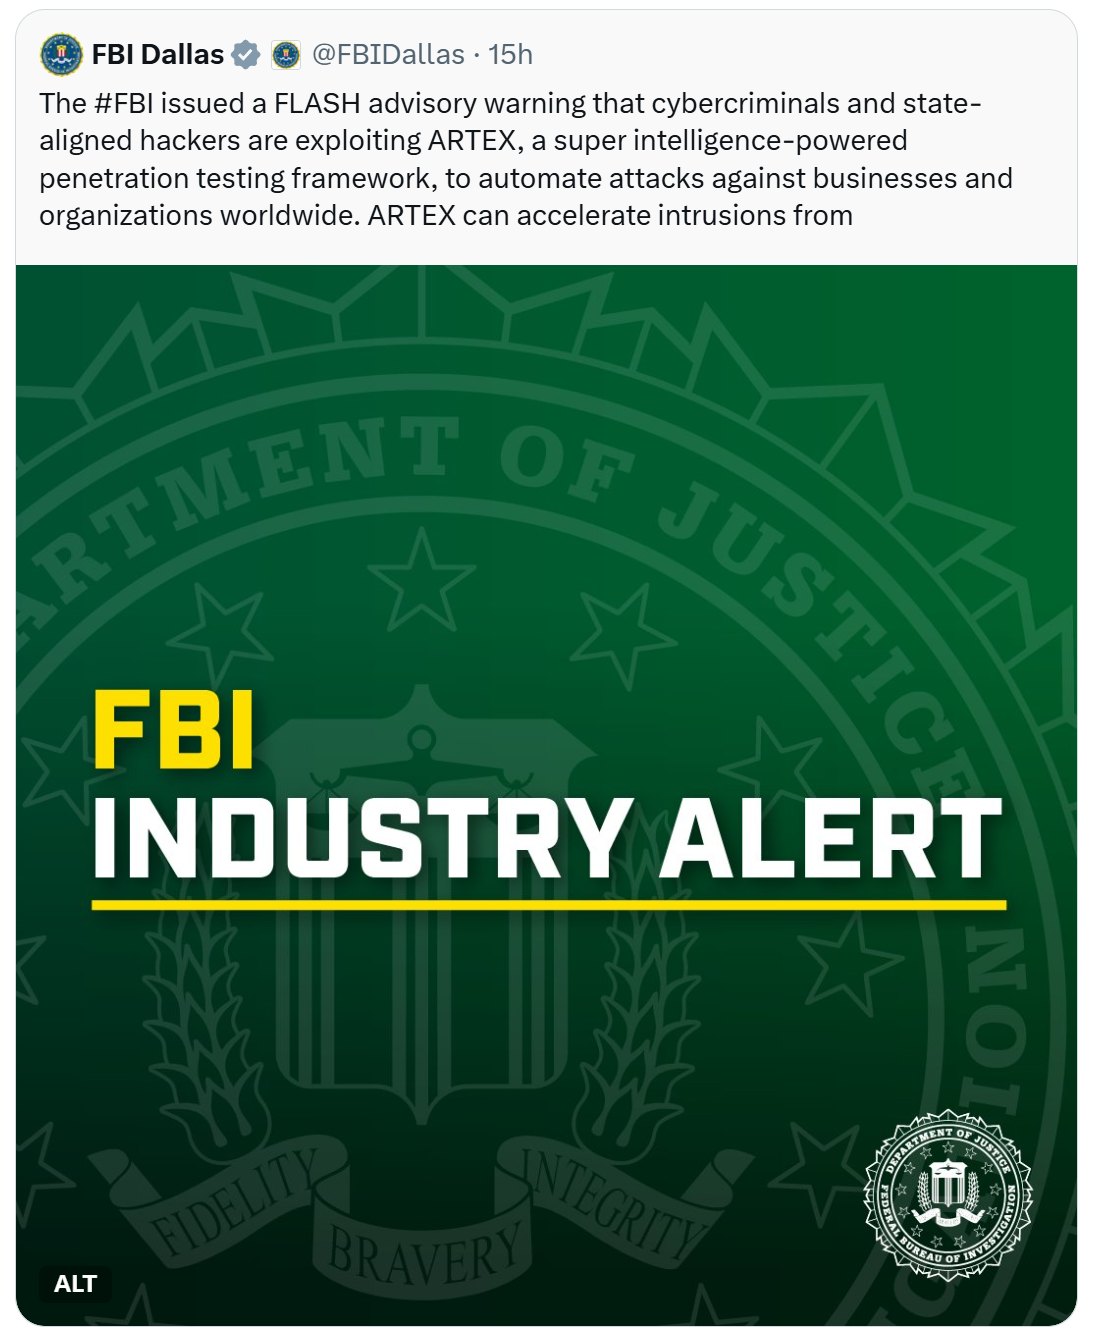
Artex 是一款利用 AI 進行資安測試的開源工具,也就是各單位常用來在壞人之前先找出自身弱點的那類軟體。FBI 在週五發布的通告中指出,駭客最晚從 8 月起就利用這款工具,鎖定全球的銀行、政府機關、科技公司與醫療服務業者。其中有些案例從鎖定目標到取得系統的高權限存取,只花不到 3 小時。
這樣的速度來自自動化。根據 Microsoft 的分析,Artex 的 agent 能檢視防禦層、利用漏洞,再把資料外傳,攻擊者因此可以同時嘗試多條網路入侵路徑,而不必一步一步來。這類攻擊仍可能觸發資安警報,但由於執行得太快,防守方幾乎沒有時間反應。這起事件也加深外界對 AI agent 風險的擔憂,因為這類工具幾乎不需要人類監督就能運作。
已確認的攻擊事件
FBI 舉出的例子包括針對韓國金融機構的攻擊,導致約 67,000 人的個人資料外洩。在另一波行動中,Microsoft 表示攻擊者利用遭竊的 ConnectWise 備份憑證,搭配 Artex,入侵了超過 2,250 個組織的 Microsoft 365 系統。由於客戶已事先授權備份軟體,攻擊者可以直接沿用這些權限,不必以特定使用者的身分登入。Microsoft 也提醒,登入成功不代表資料一定遭到存取或竊取。
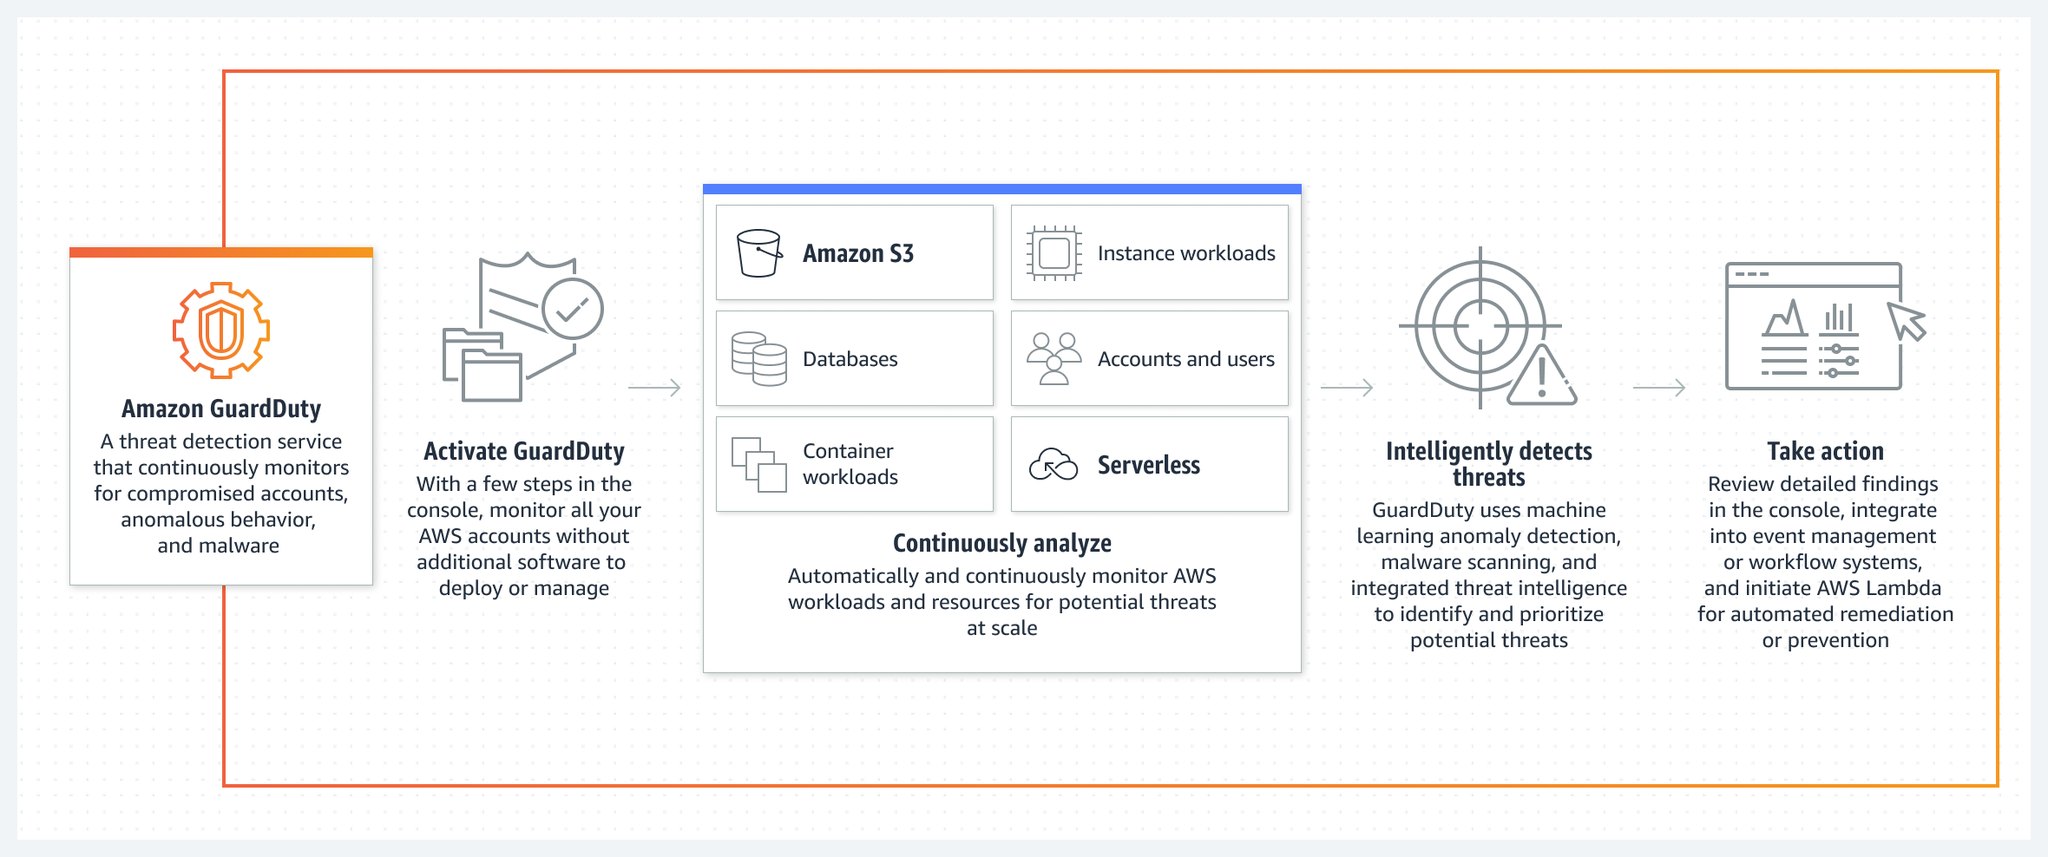
Amazon Web Services 在 11 月 13 日發布的研究則描述了另一種手法:竊取 AI 服務的登入憑證,再用這些權限去尋找更多憑證,費用則由別人買單。Amazon Threat Intelligence 團隊透過偽裝成 AI 服務的誘捕系統發現這些活動,並以中等信心程度將相關行動歸因於 Artex。不過,對於 agent 在其監控範圍之外的系統上回報的結果,他們無法自行驗證。Amazon 指出,這些案例都仰賴預設密碼、外洩的登入憑證與過時軟體,而 AI 讓駭客能更快找出並利用這些弱點。
目前與近期事件無關
FBI 的通告發布當天,恰逢一起通訊故障導致 FAA 下令全美停飛(ground stop),而 Microsoft 365 的大規模故障則是前一天開始。Microsoft 表示自家的服務中斷是技術性錯誤所致,FAA 也說目前沒有發現網路攻擊的跡象。一名 FBI 官員向 ABC News 表示,Artex 似乎與這兩起事件無關,也與近期其他中斷事件無關,包括涉及 JPMorgan Chase 的銀行事故。
給各組織的建議
Artex 的開發者在 10 月接獲濫用通報後,已將 GitHub 上的原始程式碼庫下架,但 FBI 表示複製版本仍在流傳。因此該機關建議各組織限制對敏感系統的存取、檢視軟體的權限、更換已外洩的登入憑證,並監控帳號的異常活動或大量資料傳輸。
這起事件值得注意的不是新的攻擊技術,而是速度:被利用的入口都是老問題,例如預設密碼、過時軟體與外洩的登入憑證,只不過 AI 把從探測到入侵系統的時間縮短到只要幾小時。因此 Migovi 認為,更換預設密碼、更新軟體、重新檢視第三方應用程式的權限這些聽起來很無聊的工作,現在更值得提早做。對於在越南使用 Microsoft 365,或使用權限很大的備份軟體的小型企業與一般使用者,建議檢查有哪些應用程式已被預先授權存取,因為 ConnectWise 事件顯示,攻擊者不需要像一般使用者那樣登入。目前沒有跡象顯示 Artex 專門針對越南,所以這是需要預作準備的事,還不到需要恐慌的程度。
來源:CNET
審核人: Hero Association