Artex vốn là công cụ mã nguồn mở để dò lỗ hổng bảo mật, nhưng có vụ xâm nhập chỉ mất dưới 3 giờ từ lúc chọn mục tiêu đến khi có quyền truy cập cấp cao.
- Artex là công cụ AI mã nguồn mở chuyên kiểm tra bảo mật, FBI cho biết hacker dùng nó từ ít nhất tháng 8 để đột nhập ngân hàng, cơ quan chính phủ, công ty công nghệ và cơ sở y tế
- Có vụ chỉ mất dưới 3 giờ từ lúc chọn mục tiêu đến khi nắm quyền truy cập cấp cao
- Một chiến dịch làm lộ thông tin khoảng 67,000 người ở Hàn Quốc, một chiến dịch khác chạm tới hơn 2250 hệ thống Microsoft 365 qua thông tin sao lưu ConnectWise bị đánh cắp
- FBI chưa thấy Artex liên quan tới sự cố Microsoft 365, vụ dừng bay của FAA hay sự cố ngân hàng gần đây
- Kho mã gốc trên GitHub đã bị gỡ nhưng bản sao vẫn còn, cửa vào chủ yếu vẫn là mật khẩu mặc định và phần mềm cũ
Nội dung bài viết
Artex là gì và FBI cảnh báo điều gì
Artex là công cụ mã nguồn mở dùng AI để kiểm tra bảo mật, tức loại phần mềm mà các tổ chức vẫn chạy để tự tìm ra điểm yếu của mình trước khi kẻ xấu tìm thấy. Trong thông báo đưa ra hôm thứ Sáu, FBI cho biết hacker đã dùng chính công cụ này từ ít nhất tháng 8 để nhắm vào ngân hàng, cơ quan chính phủ, công ty công nghệ và nhà cung cấp dịch vụ y tế trên khắp thế giới. Trong số đó có những vụ chỉ mất chưa đầy 3 giờ từ lúc chọn mục tiêu đến khi nắm được quyền truy cập cấp cao vào hệ thống.
Tốc độ ấy đến từ khả năng tự động hóa. Theo phân tích của Microsoft, các agent của Artex có thể xem xét lớp phòng thủ, khai thác lỗ hổng rồi lấy dữ liệu ra ngoài, nên kẻ tấn công có thể thử nhiều đường vào mạng cùng một lúc thay vì đi từng bước. Các cuộc tấn công kiểu này vẫn có thể kích hoạt cảnh báo bảo mật, nhưng vì chạy quá nhanh nên bên phòng thủ gần như không có thời gian phản ứng. Vụ việc cũng làm dày thêm lo ngại về rủi ro của AI agent, loại công cụ có thể làm việc với rất ít sự giám sát của con người.
Các vụ tấn công đã được ghi nhận
FBI nêu ví dụ các vụ nhắm vào tổ chức tài chính ở Hàn Quốc, làm lộ thông tin cá nhân của khoảng 67,000 người. Ở một chiến dịch riêng, Microsoft cho biết kẻ tấn công đã xâm nhập hệ thống Microsoft 365 của hơn 2250 tổ chức bằng thông tin đăng nhập sao lưu ConnectWise bị đánh cắp, kết hợp với Artex. Vì khách hàng đã cấp quyền sẵn cho phần mềm sao lưu, kẻ tấn công có thể dùng quyền đó mà không cần đăng nhập như một người dùng cụ thể. Microsoft lưu ý thêm rằng đăng nhập thành công chưa chắc có nghĩa dữ liệu đã bị truy cập hay bị lấy đi.
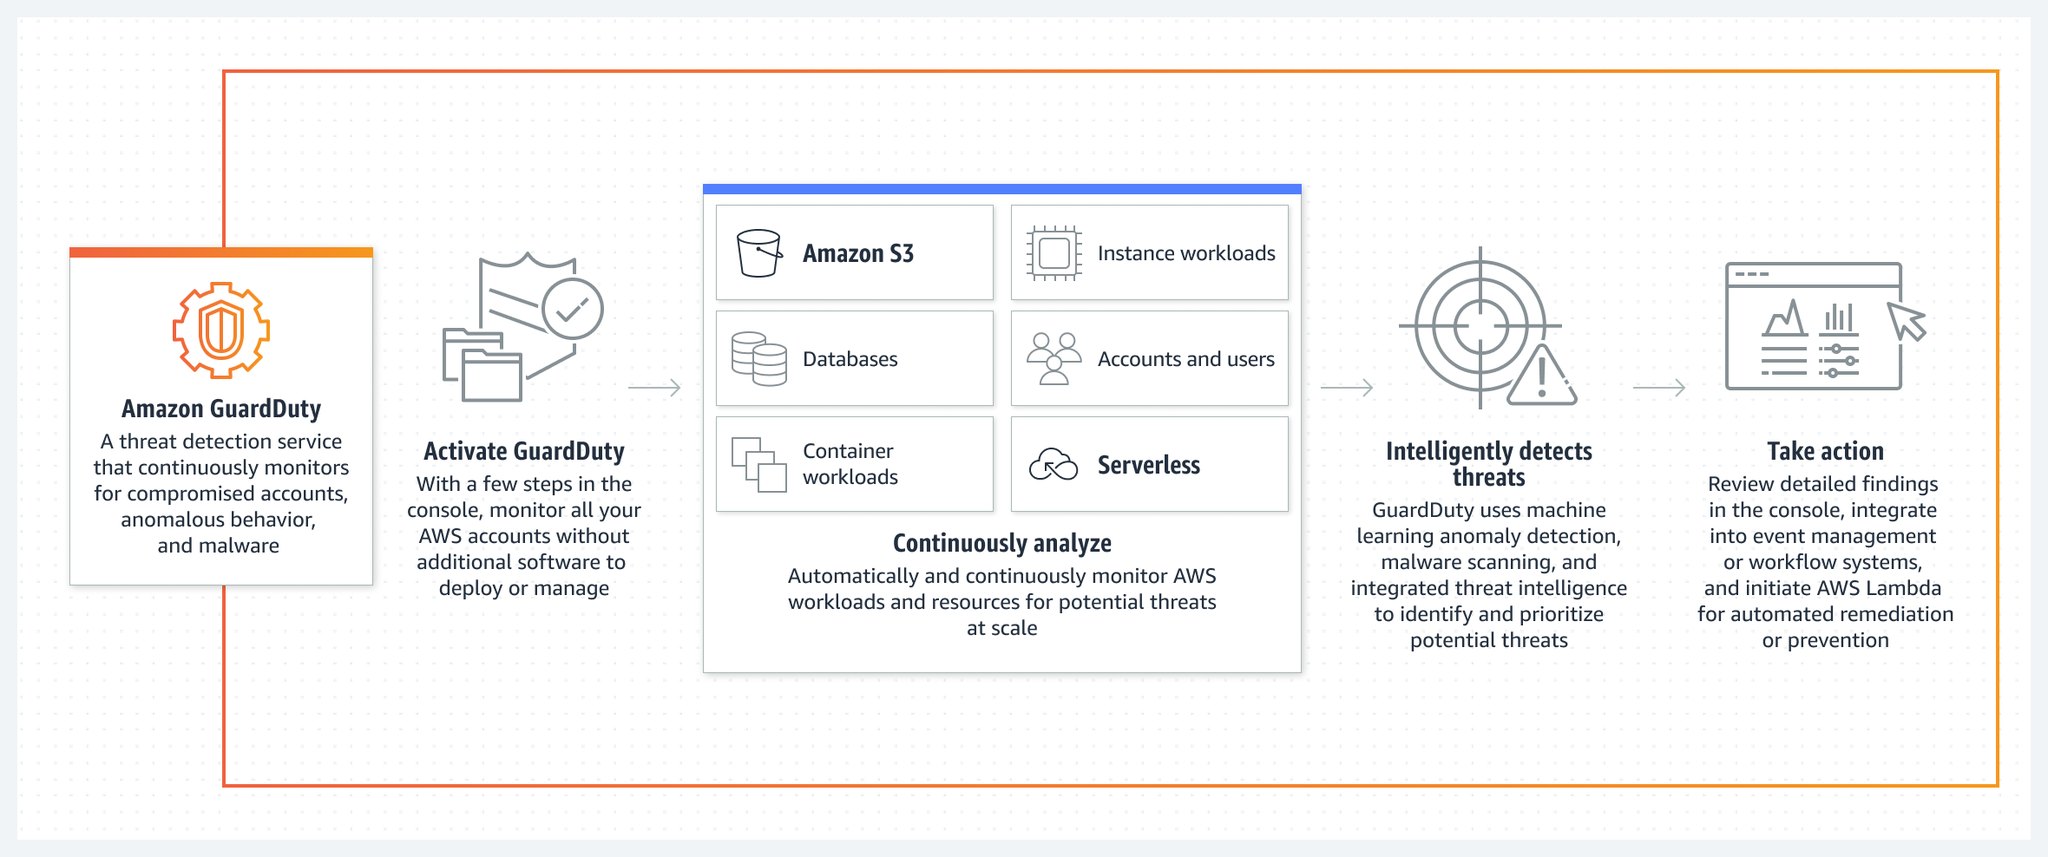
Nghiên cứu ngày 13/11 của Amazon Web Services mô tả một kiểu khác: đánh cắp thông tin đăng nhập của các dịch vụ AI, rồi dùng quyền đó để đi tìm thêm thông tin đăng nhập khác, còn chi phí thì do người khác gánh. Nhóm Amazon Threat Intelligence phát hiện hoạt động này nhờ các hệ thống mồi giả làm dịch vụ AI và gắn các chiến dịch với Artex ở mức tin cậy vừa phải. Tuy vậy, họ không thể tự kiểm chứng những kết quả mà các agent báo cáo trên hệ thống nằm ngoài tầm giám sát của mình. Theo Amazon, các vụ này đều dựa vào mật khẩu mặc định, thông tin đăng nhập bị lộ và phần mềm lỗi thời, những thứ mà AI giúp hacker tìm ra và khai thác nhanh hơn.
Chưa thấy liên quan tới các sự cố gần đây
Thông báo của FBI xuất hiện đúng ngày một sự cố liên lạc khiến FAA phải ra lệnh dừng bay (ground stop) trên toàn nước Mỹ, còn sự cố lớn của Microsoft 365 thì bắt đầu từ hôm trước. Microsoft cho rằng gián đoạn của mình do lỗi kỹ thuật, FAA cũng cho biết chưa thấy dấu hiệu nào của một cuộc tấn công mạng. Một quan chức FBI nói với ABC News rằng Artex dường như không liên quan tới hai sự cố trên, cũng như các gián đoạn khác gần đây, trong đó có sự cố ngân hàng liên quan tới JPMorgan Chase.
Khuyến nghị cho các tổ chức
Nhà phát triển Artex đã gỡ kho mã gốc trên GitHub hồi tháng 10 sau các báo cáo về việc lạm dụng, nhưng FBI cho biết các bản sao vẫn còn lưu hành. Vì vậy cơ quan này khuyến nghị các tổ chức giới hạn quyền truy cập vào hệ thống nhạy cảm, rà soát quyền của phần mềm, thay thế thông tin đăng nhập đã bị lộ, đồng thời theo dõi hoạt động bất thường của tài khoản hoặc những đợt truyền dữ liệu lớn.
Điều đáng chú ý ở vụ này không phải là một kỹ thuật tấn công mới, mà là tốc độ: những cửa vào được dùng toàn là chuyện quen thuộc như mật khẩu mặc định, phần mềm lỗi thời và thông tin đăng nhập bị lộ, chỉ khác là AI rút khoảng thời gian từ lúc dò ra tới lúc vào được hệ thống xuống còn vài giờ. Vì vậy Migovi cho rằng những việc nghe có vẻ nhàm như đổi mật khẩu mặc định, cập nhật phần mềm và rà lại quyền của các ứng dụng bên thứ ba giờ đáng làm sớm hơn trước. Với doanh nghiệp nhỏ và người dùng ở Việt Nam đang xài Microsoft 365 hay phần mềm sao lưu có quyền rộng, nên kiểm tra xem ứng dụng nào đã được cấp quyền truy cập sẵn, vì vụ ConnectWise cho thấy kẻ tấn công không cần đăng nhập như người dùng thông thường. Hiện chưa thấy dấu hiệu Artex nhắm riêng vào Việt Nam, nên đây là chuyện cần chuẩn bị chứ chưa phải chuyện phải hoảng.
Nguồn: CNET
Kiểm duyệt bởi: Hero Association