Chỉ một chuỗi Base64 gồm 64 ký tự "A" cũng đủ làm hỏng bộ nhớ của Java và lỗ hổng Java4Shell đã được dùng để tấn công RCE nhiều ứng dụng doanh nghiệp.
- Java4Shell (CVE-2026-114938) là lỗi hỏng bộ nhớ trong bộ giải mã Base64 tăng tốc phần cứng của OpenJDK, có thể làm lộ dữ liệu hoặc thực thi mã từ xa
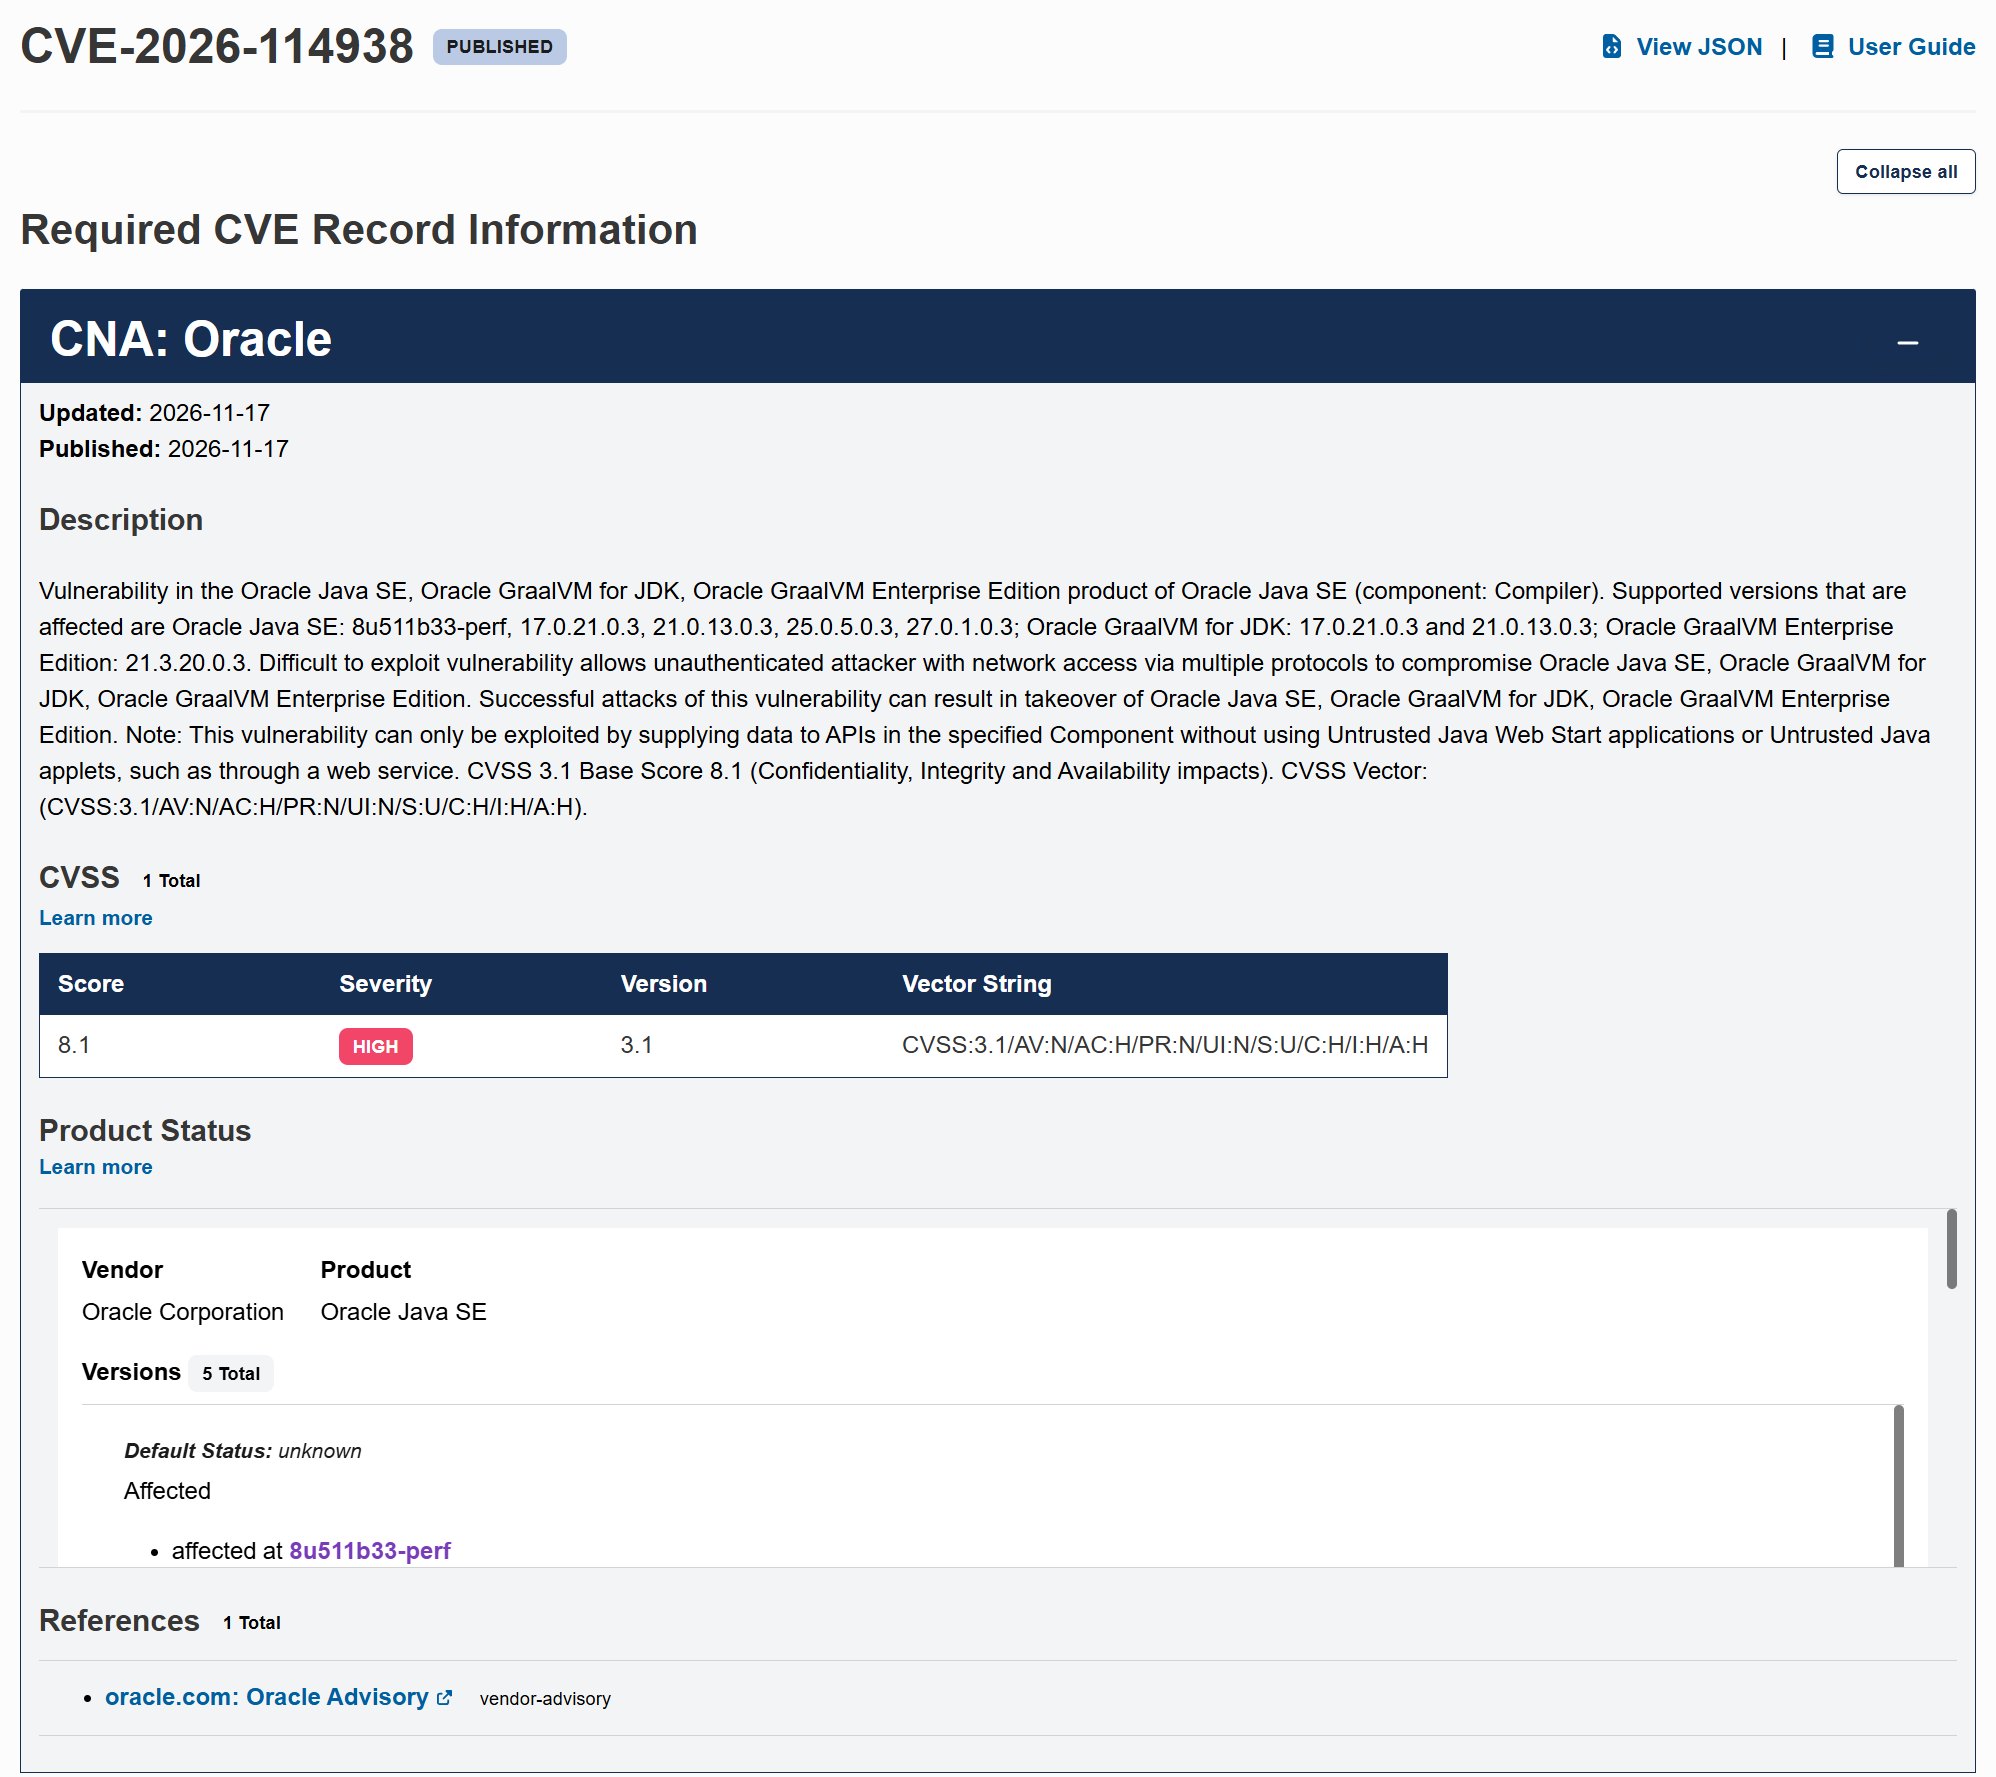
- Calif chấm 9.2 điểm theo CVSS 4.0, còn Oracle chấm 8.1 theo CVSS 3.1
- Chỉ ảnh hưởng máy x86-64 có AVX-512 VBMI, bản OpenJDK 17.0.6 trở lên và các bản phân phối dựng từ mã này
- Oracle đã vá từ ngày 17 tháng 11, chưa có mã khai thác hoàn chỉnh được công bố
Nội dung bài viết
Lỗi nằm ở đâu và nghiêm trọng đến mức nào
Java là nền tảng chạy phía sau rất nhiều ứng dụng doanh nghiệp, dịch vụ web và hệ thống tài chính, nên một lỗi trong thành phần lõi của nó có thể ảnh hưởng tới hàng loạt phần mềm vốn chẳng liên quan gì với nhau. Java4Shell, mã định danh CVE-2026-114938, thuộc đúng loại đó: đây là lỗi hỏng bộ nhớ trong chức năng giải mã Base64 được tăng tốc bằng phần cứng của OpenJDK và kẻ tấn công có thể lợi dụng nó để đọc dữ liệu nhạy cảm trong bộ nhớ hoặc thực thi mã từ xa (RCE).
Nhóm nghiên cứu bảo mật Calif, đơn vị công bố lỗ hổng hôm thứ Ba, đánh giá mức nghiêm trọng là 9.2 điểm theo CVSS 4.0. Oracle thì chấm thấp hơn, ở mức 8.1 (High) theo CVSS 3.1, nên hai con số này không mâu thuẫn mà chủ yếu đến từ việc dùng hai phiên bản thang điểm khác nhau.
Bộ giải mã Base64 vốn xử lý những dữ liệu rất quen thuộc như xác thực, tải tệp lên và truyền thông qua mạng. Theo Calif, một đoạn dữ liệu Base64 được tạo riêng có thể khiến bộ giải mã ghi đè lên một phần bộ nhớ của Java, từ đó mở đường cho việc đánh cắp thông tin hoặc chạy mã độc.
Điều kiện để bị ảnh hưởng
Cái đáng chú ý là ngưỡng kích hoạt rất thấp: chỉ cần 64 ký tự "A" theo sau là một dấu bằng (=) là đủ gây hỏng bộ nhớ, còn các bản OpenJDK 17 cũ hơn cần tới 128 ký tự "A". Dù vậy, lỗi chỉ xuất hiện khi chạy hàm giải mã tăng tốc phần cứng, thứ chỉ dùng trên một số bộ xử lý x86-64 hỗ trợ tập lệnh AVX-512 VBMI.
Phạm vi bị ảnh hưởng gồm OpenJDK 17.0.6 trở lên và các bản Java dựng từ mã nguồn đó, như Oracle Java SE, Amazon Corretto, Eclipse Temurin, Microsoft Build of OpenJDK, Azul Zulu và Red Hat OpenJDK. Nếu máy chủ của bạn không có CPU hỗ trợ AVX-512, hàm bị lỗi sẽ không được dùng nên khả năng bị khai thác sẽ không còn như trên.
Những ứng dụng đã bị khai thác thử
Calif cho biết họ đã khai thác thành công nhiều ứng dụng Java phổ biến chạy với cấu hình mặc định. Nhóm RCE không cần xác thực gồm Keycloak, Atlassian Jira, Atlassian Confluence, JFrog Artifactory, Jenkins và PingFederate, còn nhóm cần xác thực gồm Apache Kafka Broker, Apache Solr, Elasticsearch, Gerrit và Spinnaker. Các ứng dụng mẫu xây bằng Apache Struts và Spring Boot cũng bị khai thác được.
Tuy vậy, Java4Shell không có một cách khai thác dùng chung cho mọi nơi, vì kẻ tấn công phải tự tìm cách đưa dữ liệu Base64 độc hại tới đúng bộ giải mã bị lỗi trong từng ứng dụng cụ thể. Calif đã công bố mã minh hoạ gây hỏng bộ nhớ nhưng giữ lại các mã khai thác hoàn chỉnh nhắm vào những ứng dụng doanh nghiệp kể trên.
Phát hiện bằng AI và cách xử lý
Theo Calif, nhà nghiên cứu Quang Luong tìm ra lỗi này bằng Codex, trợ lý lập trình AI của OpenAI, trong lúc rà soát phần nội bộ của OpenJDK. Ông mất khoảng một giờ để phát hiện lỗi và thêm hai giờ để viết mã khai thác ban đầu, với tổng chi phí dùng AI dưới 200 USD và các AI agent còn giúp dựng thêm những chuỗi khai thác riêng cho từng ứng dụng.
Oracle đã phát hành bản vá hôm 17 tháng 11 trong đợt Critical Security Patch Update tháng 11, đợt cập nhật xử lý tổng cộng 655 lỗ hổng và khuyến cáo khách hàng cài ngay. Với hệ thống chưa thể cập nhật ngay, Calif gợi ý tắt chức năng giải mã Base64 tăng tốc bằng tuỳ chọn -XX:-UseBASE64Intrinsics khi chạy OpenJDK, hoặc dùng -XX:UseAVX=2 trên hệ thống x86-64 để vô hiệu hoá các lệnh AVX-512. Cả hai chỉ là biện pháp tạm thời và các nhà phát triển vẫn nên nâng Java runtime lên bản mới nhất.
Điều khiến Migovi chú ý không chỉ là mức độ nghiêm trọng mà còn là tốc độ: một lỗi hỏng bộ nhớ trong thành phần lõi của Java được tìm ra trong khoảng một giờ với chi phí dưới 200 USD, cho thấy việc rà soát mã bằng AI đã rẻ và nhanh tới mức kẻ tấn công cũng có thể làm tương tự. Vì phạm vi ảnh hưởng chỉ gồm máy có AVX-512 VBMI và kẻ tấn công vẫn phải tự tìm đường đưa dữ liệu vào từng ứng dụng, nguy cơ không đồng đều giữa các hệ thống, nhưng những công cụ như Jenkins, Jira hay Keycloak thường nằm ngay trong mạng nội bộ của doanh nghiệp nên không nên chủ quan. Nếu đang quản trị máy chủ Java ở Việt Nam, bạn nên kiểm tra bản OpenJDK đang chạy và cài bản vá của Oracle hoặc nhà phân phối mình dùng, còn chưa kịp thì tạm áp dụng tuỳ chọn tắt Base64 intrinsics trong lúc chờ.
Nguồn: BleepingComputer
Kiểm duyệt bởi: Hero Association