F5 BIG-IP 的 5 個緩衝區溢位漏洞,全都不需登入即可利用,而官方也坦承,除了安裝 hotfix 之外,目前沒有任何緩解措施。
- F5 針對 BIG-IP APM 與 iRules 的 5 個 critical 等級緩衝區溢位漏洞發布緊急 hotfix,攻擊者無須驗證即可利用
- 後果包括 TMM 程序中止或遠端執行任意程式碼,另有 1 個 APM SAML 的 high 等級漏洞可造成 DoS
- F5 表示沒有緩解措施,只能安裝 hotfix
- Shadowserver 記錄到超過 177,000 台 BIG-IP 設備暴露在網際網路上,目前不清楚有多少已完成修補
- 目前尚無實際遭利用的報告,但 F5 過去的漏洞曾多次被惡意利用
文章目錄
5 個漏洞出在哪裡
F5 日前呼籲客戶修補 BIG-IP 的 5 個漏洞,分別是 CVE-2026-121805、CVE-2026-120292、CVE-2026-120285、CVE-2026-116953 與 CVE-2026-123637。這 5 個都是 stack-based buffer overflow(堆疊型緩衝區溢位),出現在 BIG-IP Access Policy Manager(APM,集中式存取管理代理)以及 iRules 指令碼功能中。F5 將全數漏洞列為 critical 等級,原因是未經驗證的攻擊者可讓 Traffic Management Microkernel(TMM)程序中止,甚至在設定存在弱點的系統上遠端執行任意程式碼。
此外,F5 也針對 APM SAML 的一個 high 等級漏洞 CVE-2026-126822 推出 hotfix,成因是 integer underflow(又稱 wraparound)。攻擊者可從遠端、無須驗證發動阻斷服務(DoS)攻擊。F5 說明,TMM 重新啟動期間流量會中斷,且這只影響 data plane,不會波及 control plane。
沒有緩解措施,只能安裝 hotfix
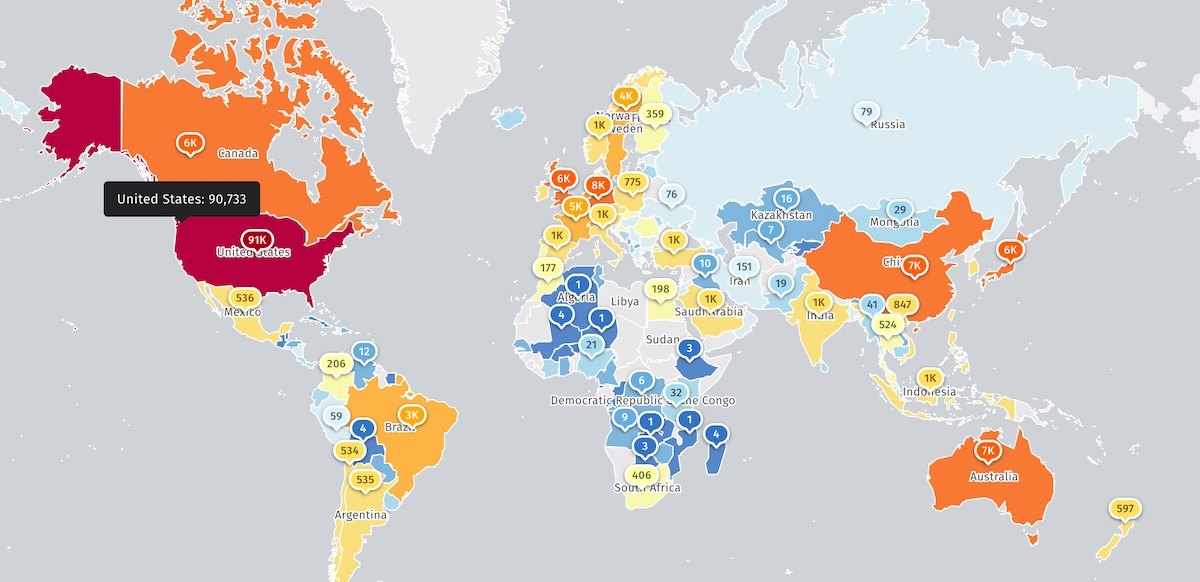
最讓管理員頭痛的是,F5 確認這些漏洞沒有任何緩解措施。唯一的做法,是在受影響的設備上安裝官方週三發布的非例行 hotfix。暴露規模也不小:Shadowserver 目前追蹤到超過 177,000 台 BIG-IP 設備,以及超過 14,600 個帶有 BIG-IP APM 指紋的 IP 位址暴露在網際網路上,不過其中有多少是 honeypot 或已完成修補,目前並不清楚。
F5 目前尚未證實其中任何漏洞已在實際環境中遭到利用。即便如此,這條產品線的歷史仍不容大意:自 2021 年 11 月起,美國網路安全暨基礎設施安全局(CISA)已將 7 個 F5 漏洞標記為遭利用,其中 4 個曾被勒索軟體集團使用。最近一次是在 9 月,F5 修補了 BIG-IP APM 的另一個 critical 漏洞(CVE-2026-94127),該漏洞曾以 zero-day 形式被用來遠端執行程式碼。
為何應該儘早修補
多年來,網路犯罪集團與國家級駭客組織屢次鎖定 F5 的漏洞,用來入侵企業網路、探測內部伺服器、奪取設備控制權、植入資料清除型惡意程式,並竊取全球受害者的敏感檔案。一年前,F5 自己也公布系統在 2025 年 8 月遭國家級駭客入侵,對方取走了原始碼,以及尚未公開的 BIG-IP 漏洞資訊。
F5 是 Fortune 500 企業,客戶超過 23,000 家,其中包含 80% 的 Fortune Global 500 企業,以及 Fortune 50 中的 48 家,其設備往往位於基礎架構中相當敏感的位置。因此,即使目前沒有遭利用的跡象,管理員仍被建議儘快升級到最新版本。
這波修補最令人擔憂的不是漏洞數量,而是 F5 沒有任何緩解措施可暫時擋住風險,所以還沒安裝 hotfix 的單位,等於在修補完成前一直敞開大門。歷史也不站在等待者這一邊:F5 的漏洞多次遭到利用,甚至有一個 APM 漏洞在 9 月就被當成 zero-day 使用。如果貴單位正在執行 BIG-IP APM 或使用 iRules,建議把檢查版本與安裝 hotfix 排在待辦清單的第一位,不要等到下一次例行維護。至於一般終端使用者則無須任何操作,但這也提醒了我們,網路邊界設備始終是極具吸引力的攻擊目標。
審核人: Hero Association