Cả 5 lỗi tràn bộ đệm trên F5 BIG-IP đều không cần đăng nhập để khai thác, trong khi hãng thừa nhận chưa có cách giảm thiểu nào ngoài việc cài bản hotfix.
- F5 phát hành hotfix khẩn cho 5 lỗi tràn bộ đệm mức critical trên BIG-IP APM và iRules, kẻ tấn công không cần xác thực vẫn khai thác được
- Hậu quả là dừng tiến trình TMM hoặc chạy mã tùy ý từ xa, kèm thêm 1 lỗi mức high trên APM SAML gây DoS
- F5 cho biết không có biện pháp giảm thiểu, chỉ có thể cài hotfix
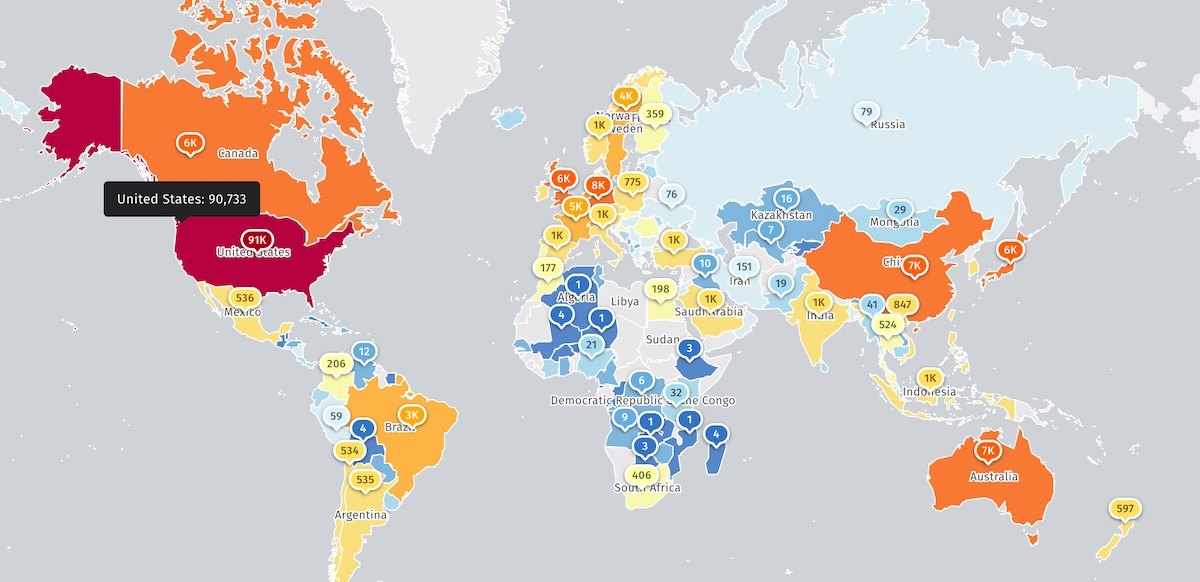
- Shadowserver ghi nhận hơn 177,000 thiết bị BIG-IP đang lộ trên Internet, chưa rõ bao nhiêu đã vá
- Chưa có báo cáo khai thác thực tế, nhưng các lỗi F5 trước đây từng bị lợi dụng nhiều lần
Nội dung bài viết
5 lỗi nằm ở đâu
F5 vừa kêu gọi khách hàng vá 5 lỗ hổng trên BIG-IP, gồm CVE-2026-121805, CVE-2026-120292, CVE-2026-120285, CVE-2026-116953 và CVE-2026-123637. Cả 5 đều là lỗi tràn bộ đệm stack-based buffer overflow, nằm ở BIG-IP Access Policy Manager (APM), vốn là proxy quản lý truy cập tập trung, cũng như ở tính năng viết kịch bản iRules. Hãng xếp tất cả vào mức critical vì kẻ tấn công chưa xác thực vẫn có thể làm dừng tiến trình Traffic Management Microkernel (TMM), thậm chí chạy mã tùy ý từ xa trên những hệ thống có cấu hình dễ bị tổn thương.
Bên cạnh đó, F5 cũng tung hotfix cho một lỗi mức high ở APM SAML là CVE-2026-126822, xuất phát từ lỗi integer underflow (còn gọi là wraparound). Lỗi này cho phép kẻ tấn công từ xa, không cần xác thực, gây tấn công từ chối dịch vụ (DoS). F5 giải thích rằng lưu lượng sẽ bị gián đoạn trong lúc TMM khởi động lại và đây chỉ là vấn đề ở data plane, không đụng tới control plane.
Chưa có cách giảm thiểu, chỉ có hotfix
Điểm khiến các quản trị viên khó xoay xở là F5 xác nhận không có biện pháp giảm thiểu nào cho những lỗi này. Cách duy nhất là cài các bản hotfix ngoài chu kỳ mà hãng phát hành hôm thứ Tư lên các thiết bị đang bị ảnh hưởng. Quy mô phơi nhiễm cũng không nhỏ: Shadowserver hiện theo dõi hơn 177,000 thiết bị BIG-IP và hơn 14,600 địa chỉ IP mang dấu vân tay của BIG-IP APM đang lộ ra Internet, dù chưa rõ trong đó có bao nhiêu là honeypot hay đã được vá.
Hiện F5 chưa xác nhận lỗi nào trong số này bị khai thác ngoài thực tế. Dù vậy, lịch sử của dòng sản phẩm này không cho phép chủ quan: Cơ quan An ninh mạng và Hạ tầng Mỹ (CISA) đã đánh dấu 7 lỗ hổng của F5 là đang bị khai thác kể từ tháng 11/2021, trong đó có 4 lỗi từng được các băng nhóm ransomware sử dụng. Gần nhất, hồi tháng 9, F5 vá một lỗi critical khác trên BIG-IP APM (CVE-2026-94127) đang bị khai thác dưới dạng zero-day để chạy mã từ xa.
Vì sao nên vá sớm
Những năm qua, các nhóm tội phạm mạng và nhóm tấn công do nhà nước hậu thuẫn đã nhiều lần nhắm vào lỗi của F5 để xâm nhập mạng doanh nghiệp, dò tìm máy chủ nội bộ, chiếm quyền thiết bị, cài mã độc xóa dữ liệu và đánh cắp tập tin nhạy cảm của nạn nhân trên khắp thế giới. Cách đây 1 năm, chính F5 cũng công bố hệ thống của mình bị tin tặc có sự hậu thuẫn của nhà nước xâm nhập hồi tháng 8/2025 và chúng đã lấy mã nguồn cùng thông tin về những lỗ hổng BIG-IP chưa được công bố.
Với một công ty thuộc Fortune 500, phục vụ hơn 23,000 khách hàng, trong đó có 80% doanh nghiệp thuộc Fortune Global 500 và 48 trong số Fortune 50, thiết bị F5 thường nằm ở vị trí rất nhạy cảm trong hạ tầng. Chính vì vậy các quản trị viên được khuyên nâng cấp lên phiên bản mới nhất càng sớm càng tốt, ngay cả khi chưa có dấu hiệu khai thác.
Điều đáng ngại nhất ở đợt vá này không nằm ở số lượng lỗi mà ở chỗ F5 không có cách giảm thiểu nào để tạm thời chặn rủi ro, nên đơn vị nào còn chậm cài hotfix là chấp nhận để hở cửa cho tới khi vá xong. Lịch sử cũng không đứng về phía người chờ đợi, vì lỗi của F5 đã nhiều lần bị khai thác, thậm chí đã có một lỗi APM bị dùng như zero-day hồi tháng 9. Nếu tổ chức của bạn đang chạy BIG-IP APM hoặc dùng iRules, hãy xếp việc kiểm tra phiên bản và cài hotfix lên đầu danh sách, thay vì đợi tới kỳ bảo trì định kỳ kế tiếp. Còn nếu chỉ là người dùng cuối thì không có gì để thao tác, nhưng đây là một lời nhắc rằng thiết bị biên mạng luôn là mục tiêu hấp dẫn.
Nguồn: BleepingComputer
Kiểm duyệt bởi: Hero Association