Optimizely 遭供應鏈攻擊,多個知名網站被植入惡意程式碼
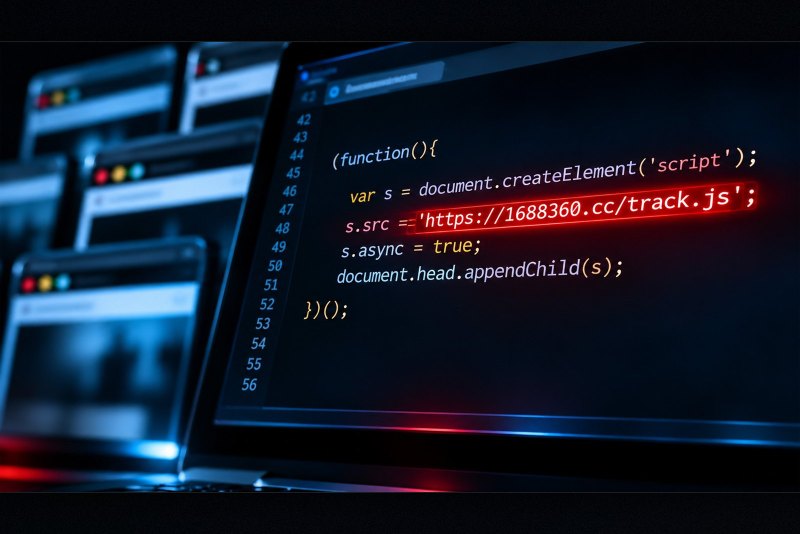
Optimizely 遭供應鏈攻擊,導致 Zoom、CNN、BBC、GitLab、Salesforce 等多個知名品牌網站出現惡意 JavaScript 程式碼。 漏洞出在 Experimentation 帳號註冊環節 Optimizely 是數位體驗與實驗平台,協助企業測試並個人化網站。該平台的 JavaScript 檔案會直接嵌入客戶的網頁中。因此,一旦檔案遭到竄改,所有使用該檔案的頁面都會連帶載入惡意程式碼。 Optimizely 向 BleepingComputer 證實,有未經授權的第三方利用 Experimentation 帳號註冊流程中的漏洞,在部分客戶專案中加入惡意 JavaScript。該公司表示已封鎖易受攻擊的路徑並部署修補程式,被植入的程式碼也已從受影響的專案中移除。...
閱讀更多: Optimizely 遭供應鏈攻擊,多個知名網站被植入惡意程式碼