Windows 爆出零日漏洞 SignDrop,允許攻擊者奪取 SYSTEM 權限
Windows 上的 SignDrop 零日漏洞允許攻擊者將權限提升至 SYSTEM,該漏洞利用了微軟於 2025 年 10 月新增的 CLFS 緩解機制。
- SignDrop 是由資安研究員 Abdelhamid Naceri(Nightmare Eclipse)揭露的全新 Windows 零日漏洞,允許攻擊者將權限提升至 SYSTEM。
- 該漏洞利用了微軟於 2025 年 10 月為保護 CLFS 驅動程式所引入的緩解機制。
- 此技術可用於繞過並停用防毒軟體與 EDR 的自我保護機制。
- Naceri 估計約有 80% 的 Windows 安裝環境可能面臨風險。
- 目前尚未發布官方修補程式,唯一的解決方式是等待微軟釋出更新。
文章目录
SignDrop 利用 CLFS 緩解機制發動攻擊
資安研究員 Abdelhamid Naceri(化名 Nightmare Eclipse)近日公開了 SignDrop,這是一套 Windows 零日漏洞利用程式,允許攻擊者取得 SYSTEM 權限。該漏洞利用了微軟於 2025 年 10 月引入的緩解機制,該機制原先是用來防禦針對通用記錄檔系統(CLFS)驅動程式的驗證攻擊。
根據 Naceri 的說法,自該緩解措施推出後,針對 CLFS 漏洞的攻擊數量大幅下降。然而,這項措施本身卻產生了新的弱點。問題出在 CLFS 於初始化記錄檔時建立驗證檔案(副檔名為 .cnpf)的處理方式。起初,CLFS 會正常檢查存取權限,但若隨後有另一個具備高特權的行程開啟該記錄檔,此邏輯便可能遭到濫用。
Naceri 指出,攻擊者可迫使如 Windows Defender 等具備特權的行程開啟這些檔案。此時,驗證檔案會以 SYSTEM 權限建立,因為 CLFS 套用了原始檔案的存取權限。他認為微軟在機制的實作上並無差錯,但「the logic allows abuse」(邏輯本身允許被濫用)。
具備停用防毒軟體與 EDR 的能力
此項技術可用於繞過任何防毒引擎的防篡改機制(tamper protection)。原因在於建立檔案的請求看起來是由該引擎自身的合法行程發出,因此其核心驅動程式依然會放行。Naceri 表示,這正是 SignDrop 與眾不同之處,因為它可用來關閉任何防毒軟體或 EDR 解決方案。
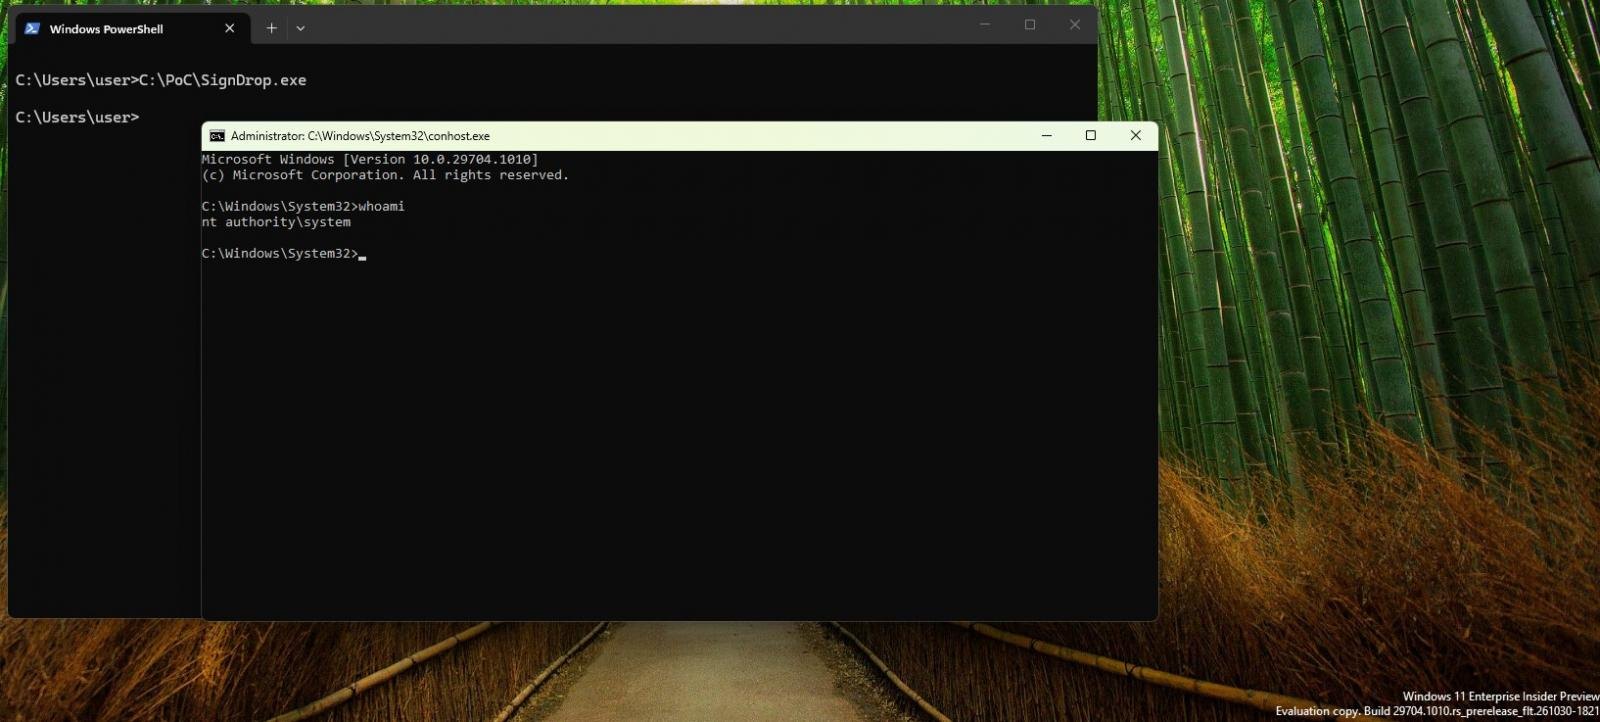
SignDrop 並未波及所有 Windows 裝置。Naceri 已在 Windows 11 26H2、Windows 11 26H2 Experimental 及 Windows Server 2025 Experimental 上測試該 exploit。他估計約有 80% 的 Windows 安裝環境受到潛在威脅。若要確認,使用者可執行概念驗證(PoC)程式碼,或檢查登錄檔路徑 HKEY_LOCAL_MACHINE\SYSTEM\CurrentControlSet\Services\CLFS\Authentication\Mode 的數值。
若 PoC 能成功開啟 SYSTEM shell,即代表該裝置存在漏洞。若登錄檔數值為 0 或 1(learning mode 或 enforcement mode),亦表示裝置面臨風險。
目前尚未釋出官方修補程式
根據 Naceri 的說法,目前除了等待微軟發布修補程式外,尚無其他解決方案。若手動關閉 CLFS 緩解機制,將導致裝置更容易遭受記憶體損壞(memory corruption)漏洞的攻擊。
自 4 月以來,自稱曾任職於微軟的 Naceri 已陸續揭露多個存在於 Microsoft Defender、BitLocker 及其他 Windows 元件中的零日漏洞。這份清單包含 BigDiskBuster、ShieldCrash、ShieldBreak、LegacyHive、RoguePlanet、BlueHammer、RedSun、YellowKey、GreenPlasma、MiniPlasma 與 UnDefend。微軟目前已修補了 ShieldBreak、RoguePlanet、YellowKey、GreenPlasma 及 MiniPlasma 等部分漏洞,其餘漏洞則仍未獲得官方修補。
SignDrop 凸顯出當處理邏輯未周全考量所有情境時,防禦機制本身也可能淪為攻擊弱點。對企業而言,IT 管理團隊應密切追蹤微軟的資安更新動態,並主動檢查各裝置上的 CLFS 登錄檔數值。切勿擅自停用 CLFS 緩解機制,否則反而會為其他型態的攻擊大開方便之門。另外需要注意的是,目前的影響範圍評估主要來自研究員個人,微軟官方尚未對此發表正式說明。
資料來源:BleepingComputer
审核人: Hero Association