Windows dính zero-day SignDrop cho phép chiếm quyền SYSTEM
Lỗ hổng zero-day SignDrop trên Windows cho phép kẻ tấn công nâng quyền lên SYSTEM, lợi dụng cơ chế giảm thiểu CLFS mà Microsoft bổ sung hồi tháng 10/2025.
- SignDrop là zero-day Windows mới do nhà nghiên cứu Abdelhamid Naceri (Nightmare Eclipse) công bố, cho phép nâng quyền lên SYSTEM.
- Lỗ hổng khai thác chính cơ chế giảm thiểu Microsoft đưa vào từ tháng 10/2025 để bảo vệ driver CLFS.
- Kỹ thuật này có thể dùng để vô hiệu hóa cơ chế tự bảo vệ của antivirus và EDR.
- Naceri ước tính khoảng 80% bản cài Windows có nguy cơ bị ảnh hưởng.
- Hiện chưa có bản vá chính thức, cách duy nhất là chờ Microsoft phát hành.
Nội dung bài viết
SignDrop khai thác cơ chế giảm thiểu của CLFS
Nhà nghiên cứu bảo mật Abdelhamid Naceri (biệt danh Nightmare Eclipse) vừa công bố SignDrop, một exploit zero-day trên Windows cho phép kẻ tấn công đạt quyền SYSTEM. Lỗ hổng này lợi dụng cơ chế giảm thiểu mà Microsoft đưa vào từ tháng 10/2025. Cơ chế đó nhằm chặn các đòn tấn công xác thực nhắm vào driver Common Log File System (CLFS).
Theo Naceri, số vụ khai thác lỗ hổng CLFS giảm mạnh sau khi có bản giảm thiểu này. Tuy vậy, chính nó lại tạo ra một lỗ hổng mới. Lỗi nằm ở cách CLFS tạo tệp xác thực (đuôi .cnpf) khi khởi tạo một log file. Lúc đầu CLFS kiểm tra quyền truy cập đúng cách. Nhưng logic này có thể bị lạm dụng nếu sau đó một tiến trình đặc quyền khác mở log file.
Naceri cho biết có thể ép các tiến trình đặc quyền như Windows Defender mở những tệp này. Khi đó tệp xác thực được tạo với quyền SYSTEM, vì CLFS áp dụng quyền truy cập của tệp gốc. Ông nhận định Microsoft triển khai cơ chế đúng cách, nhưng "the logic allows abuse" (logic cho phép bị lạm dụng).
Khả năng vô hiệu hóa antivirus và EDR
Kỹ thuật này dùng được để qua mặt cơ chế tự bảo vệ (tamper protection) của mọi engine chống mã độc. Lý do là yêu cầu tạo tệp trông như xuất phát từ chính tiến trình hợp lệ của engine đó, nên các kernel driver của nó vẫn cho qua. Theo Naceri, đây là điểm khiến SignDrop khác biệt, vì có thể dùng để tắt bất kỳ phần mềm antivirus hay EDR nào.
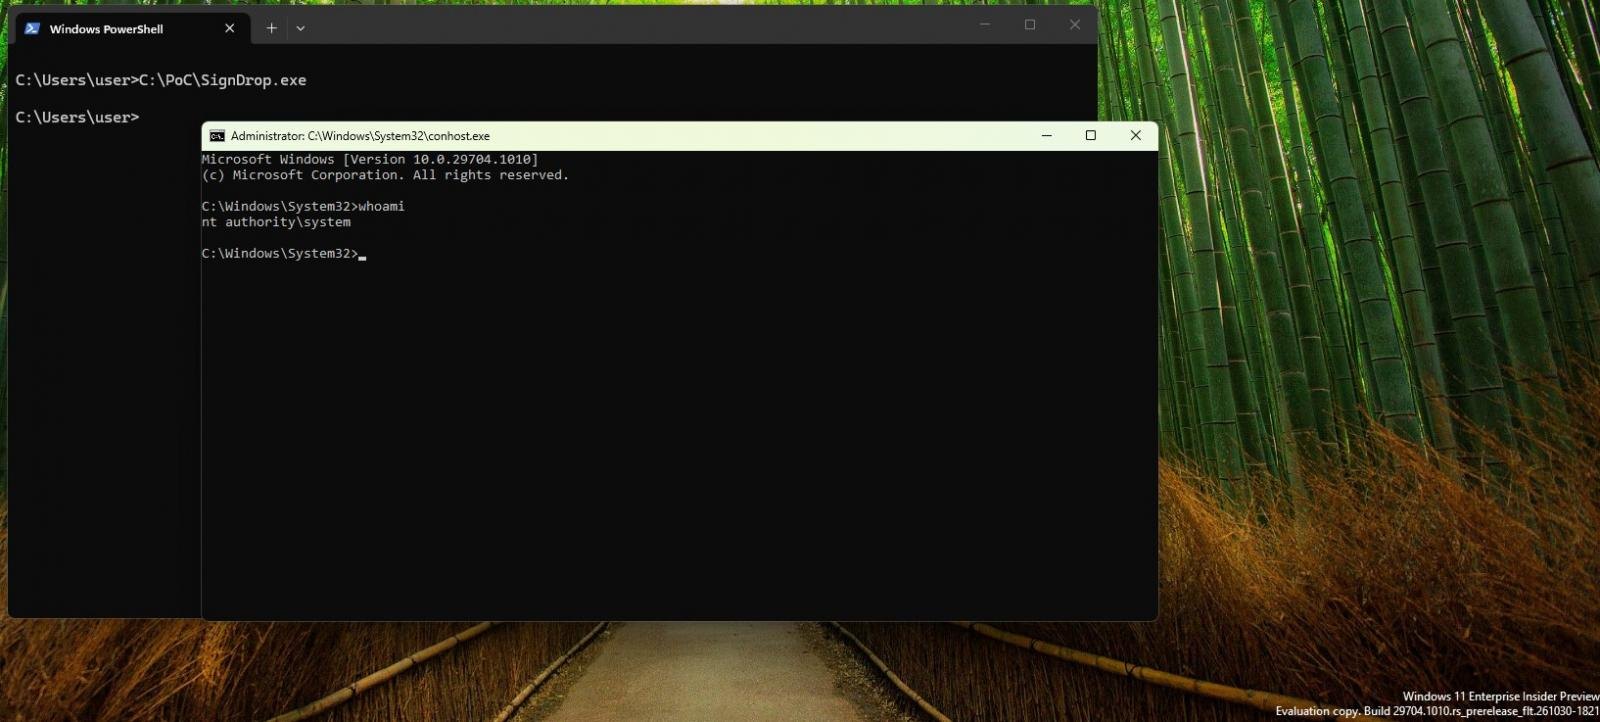
SignDrop không tác động đến mọi máy Windows. Naceri đã thử exploit trên Windows 11 26H2, Windows 11 26H2 Experimental và Windows Server 2025 Experimental. Ông ước tính 80% bản cài Windows có nguy cơ bị ảnh hưởng. Để kiểm tra, người dùng có thể chạy mã proof-of-concept (PoC) hoặc xem giá trị registry HKEY_LOCAL_MACHINE\SYSTEM\CurrentControlSet\Services\CLFS\Authentication\Mode.
Nếu PoC mở được một SYSTEM shell thì máy đang dính lỗi. Giá trị registry bằng 0 hoặc 1 (learning mode hoặc enforcement mode) cũng cho thấy máy có nguy cơ.
Chưa có bản vá chính thức
Theo Naceri, hiện chưa có giải pháp nào ngoài chờ bản vá từ Microsoft. Việc tắt cơ chế giảm thiểu CLFS sẽ khiến thiết bị dễ bị tấn công qua các lỗ hổng memory corruption.
Từ tháng 4 đến nay, Naceri (tự nhận là cựu nhân viên Microsoft) đã công bố nhiều zero-day khác trong Microsoft Defender, BitLocker cùng các thành phần Windows khác. Danh sách gồm BigDiskBuster, ShieldCrash, ShieldBreak, LegacyHive, RoguePlanet, BlueHammer, RedSun, YellowKey, GreenPlasma, MiniPlasma và UnDefend. Microsoft đã vá một số lỗi như ShieldBreak, RoguePlanet, YellowKey, GreenPlasma và MiniPlasma. Các lỗ hổng còn lại vẫn chưa có bản vá chính thức.
SignDrop cho thấy một cơ chế bảo vệ có thể trở thành điểm yếu khi logic xử lý chưa lường hết tình huống. Với doanh nghiệp, nhóm quản trị nên theo dõi sát các bản cập nhật bảo mật của Microsoft và kiểm tra giá trị registry CLFS trên máy của mình. Không nên tự ý tắt cơ chế giảm thiểu CLFS, vì như vậy sẽ mở thêm đường cho các kiểu tấn công khác. Cần lưu ý các thông tin về mức ảnh hưởng hiện chủ yếu đến từ phía nhà nghiên cứu, Microsoft chưa có xác nhận chính thức.
Nguồn: BleepingComputer
Kiểm duyệt bởi: Hero Association