微軟估計,Edge 的 Lockdown Mode 本可擋下約 60% 在實際環境中出現的權限提升攻擊,代價是部分網站的執行效果會變差。
- Edge Canary 正在測試 Lockdown Mode,會停用 WebGL、WebGL2 與 WebGPU
- 目標族群為記者、企業高階主管、資安研究人員與系統管理員
- 微軟估計可擋下約 60% 針對 Edge 的實際權限提升攻擊
- 遊戲與地圖類網站可能出現異常,依網站設定例外的機制已列入規劃
- 啟用方式:Canary 通道、flag #edge-sdsm-plus、Strict 模式
文章目錄
Edge 為高風險使用者加入更嚴格的鎖定模式
微軟正為 Edge 開發一項新的安全功能,名稱為 Lockdown Mode,概念與名稱都借自 Apple 的同名模式。其做法是直接停用 WebGL、WebGL2 與 WebGPU 三組應用程式介面,藉此縮小攻擊者可利用的攻擊面。這個模式建立在 Edge 的 Enhanced Security Mode(內部又稱 Super Duper Secure Mode)之上,後者已在 V8 的處理流程中關閉 JIT(Just-In-Time Compilation,即時編譯),因此可視為在舊有防護之上再加一層。
Lockdown Mode 是選用功能,適合願意犧牲網站相容性、換取更嚴密防護的人。依微軟 Partner Security Group 的經理 Gareth Evans 所述,此模式針對可能遭到定向攻擊的對象,例如記者、企業高階主管、資安研究人員與系統管理員,也適用於運作在高度受限環境中的裝置。代價是,使用了被停用 API 的網站,尤其是遊戲、地圖等具互動式圖形的網站,在你開啟此功能後可能無法正常運作。
微軟為何鎖定 GPU process
第一階段測試聚焦於 GPU process。這個元件的權限比一般程序更高,必須處理複雜的圖形運算,過程會經過瀏覽器程式碼、第三方函式庫與裝置驅動程式。一旦 WebGL、WebGL2 與 WebGPU 被封鎖,網頁就無法再藉由它們發動權限提升攻擊或逃出沙箱。微軟估計,若這項功能早已存在,就能擋下約 60% 針對 Edge 使用者的實際權限提升攻擊。
微軟表示,後續版本將持續擴充此功能。這次測試的結果,將決定 Lockdown Mode 的最終樣貌,包括更清楚說明哪些能力受到限制,以及依網站設定的例外機制,讓可信任的網站仍能正常運作,其他地方的防護也不會因此被削弱。
如何在 Edge Canary 試用
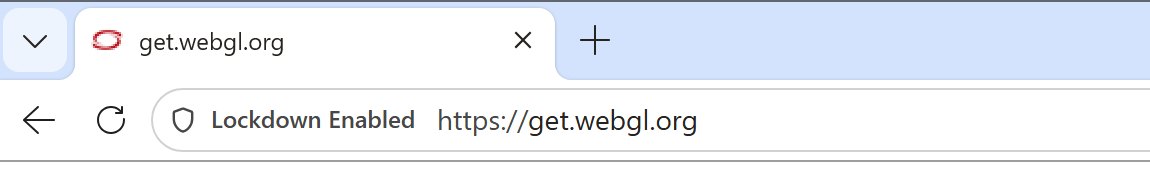
想試用的話,請先切換到 Edge 的 Canary 通道,啟用 flag #edge-sdsm-plus 後重新啟動瀏覽器。接著進入「Enhance your security on the web」選項,選擇 Strict 模式,並開啟封鎖 WebGL graphics 與 WebGPU graphics。功能運作時,每當網頁的 WebGL 或 WebGPU 遭到封鎖,網址列都會顯示「Lockdown Enabled」標籤,讓你知道圖形類網站為何沒有如預期執行。
Edge 在其他方面也持續強化。去年微軟新增了 scareware 感測器,讓 Defender SmartScreen 能更快攔截詐騙網站,同時在發現駭客利用 JavaScript 引擎 Chakra 的零時差漏洞入侵目標裝置後,限縮了 Edge 的 Internet Explorer 模式的存取權限。
這個方向相當合理,因為 GPU process 本身就是複雜且權限高的地方,減少這裡的入口,是相當直接的降低風險做法。不過 60% 這個數字是微軟自己的估計,建議視為正面訊號,而非已經過獨立驗證的結論。對越南的一般使用者而言,這項功能目前並非必要,因為遊戲、地圖與網頁圖形類網站的表現會明顯變差。如果你從事新聞工作、系統管理或資安研究,則值得在 Canary 上試試,並等依網站設定的例外機制完善後,再考慮是否日常使用。
審核人: Hero Association